
ニュース
- レポート
Share


WordPress Core のパストラバーサル脆弱性(CVE-2026-87902)への攻撃が急増 公表5日後に攻撃元IPが約300倍、7日間で153か国・11,466 IPを観測
【2026年9月度 脆弱性起因 攻撃検知速報】(CVE-2026-87902)
公開日:2026年10月28日
セキュリティインテリジェンス本部
Calle Jimenez, Sergio
2026年9月22日に修正版とともに公表されたWordPress Coreの脆弱性CVE-2026-87902について、公表後7日間に当社が観測した攻撃元IP数が公表当日の17件から5日後には5,212件(約300倍)に急増し、公開された実証コードをきっかけに無差別な大量スキャンへと短期間で移行したと考えられます。
本レポートでは、公表後7日間の観測データをもとに、攻撃の広がり方と発信元の傾向、そして本脆弱性で攻撃が成立する条件について分析します。
≪レポートサマリー≫
- 2026年9月22日〜28日の7日間で、CVE-2026-87902を狙う攻撃を153か国・11,466件の固有IPから観測。攻撃元IPとホストの組み合わせは延べ17,868件
- 公表当日(9月22日)の攻撃元IPは17件だったが、9月26日に3,992件(前日比 約16倍)へ急増し、9月27日には5,212件(公表当日の約300倍)に達した
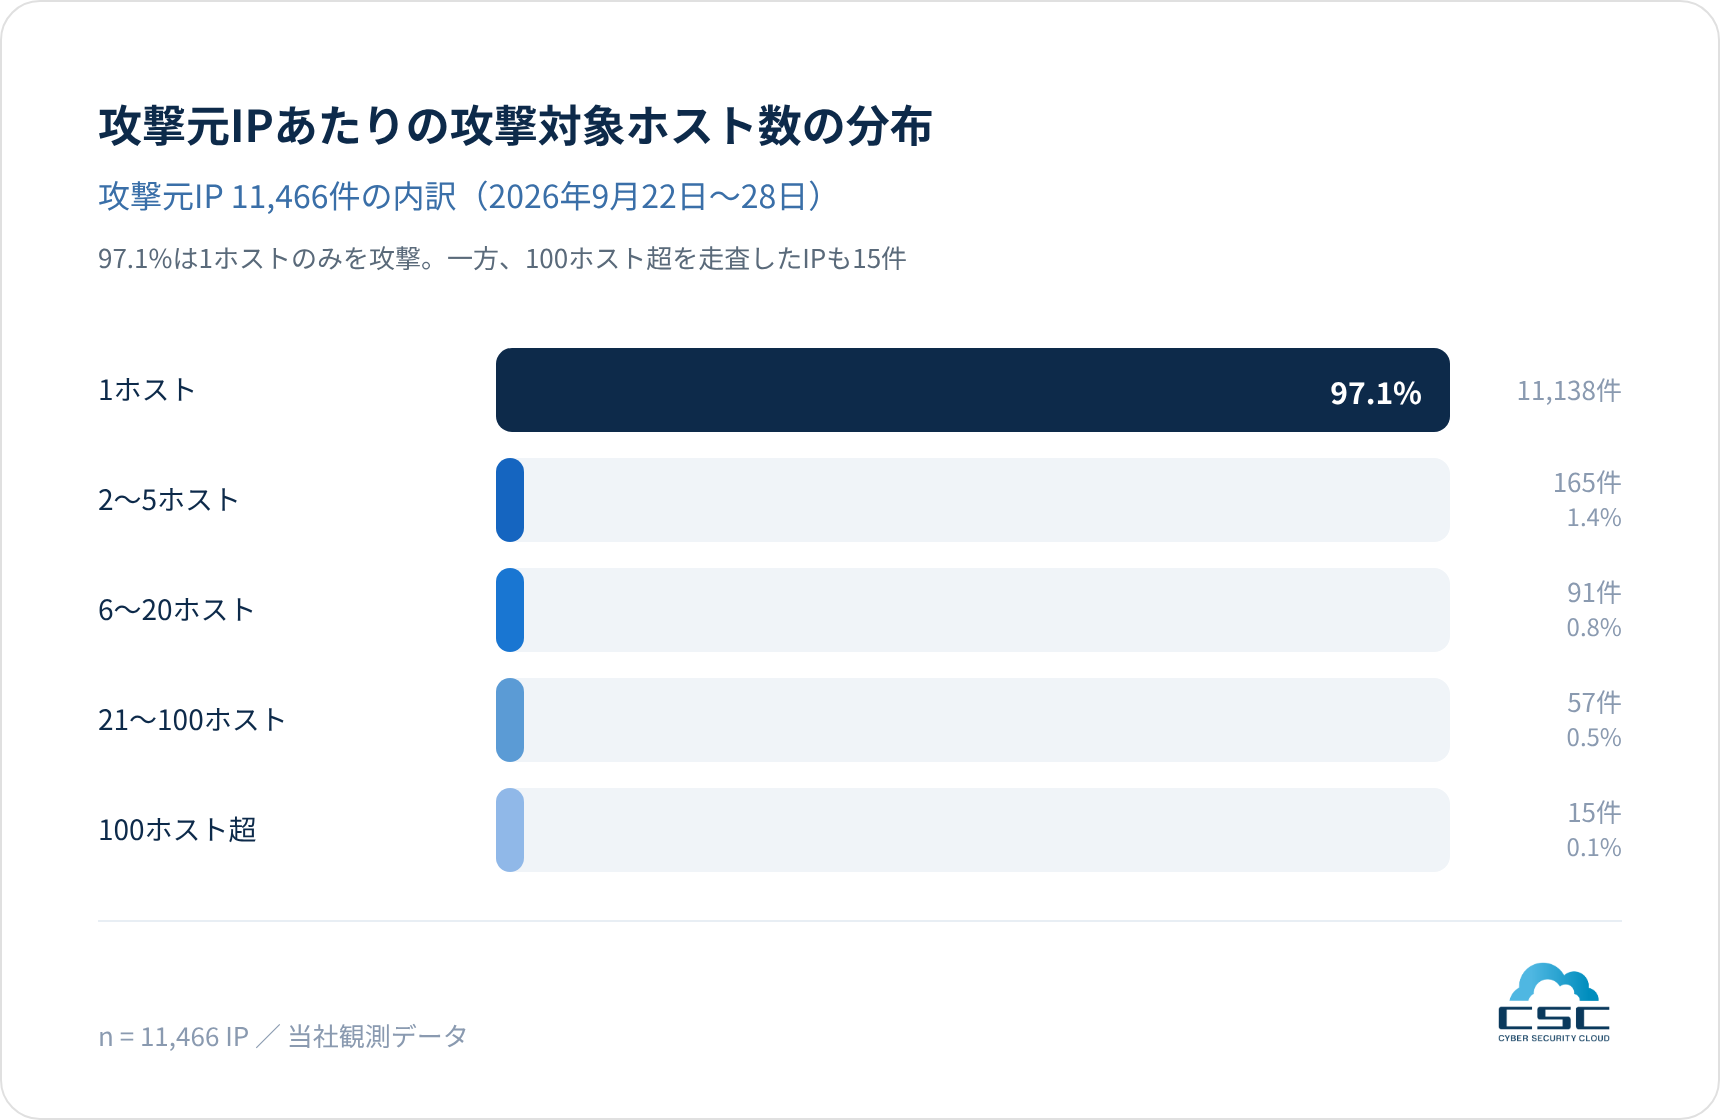
- 攻撃元IPの97.1%は1ホストのみを攻撃する一方、100ホスト超を走査したIPも15件あり、最大で1つのIPが521ホストを攻撃。少数の大規模スキャナと多数の単発攻撃の二層構造が見られた
- CVSS v4.0で9.2(Critical)と評価される一方、リモートコード実行(RCE)の成立には環境依存の条件がある。ただし攻撃者は条件の有無にかかわらず広く探索しており、修正版の適用が最優先となる
■ 攻撃元IP数の推移
公表当日の9月22日から本脆弱性を狙うリクエストを観測しました。9月23日〜25日は1日あたり187〜243件の攻撃元IPで推移していましたが、9月26日に3,992件へ急増し、9月27日には観測期間中最多の5,212件に達しました。9月28日は2,033件とやや減少したものの、公表直後と比べて高い水準が続いています。
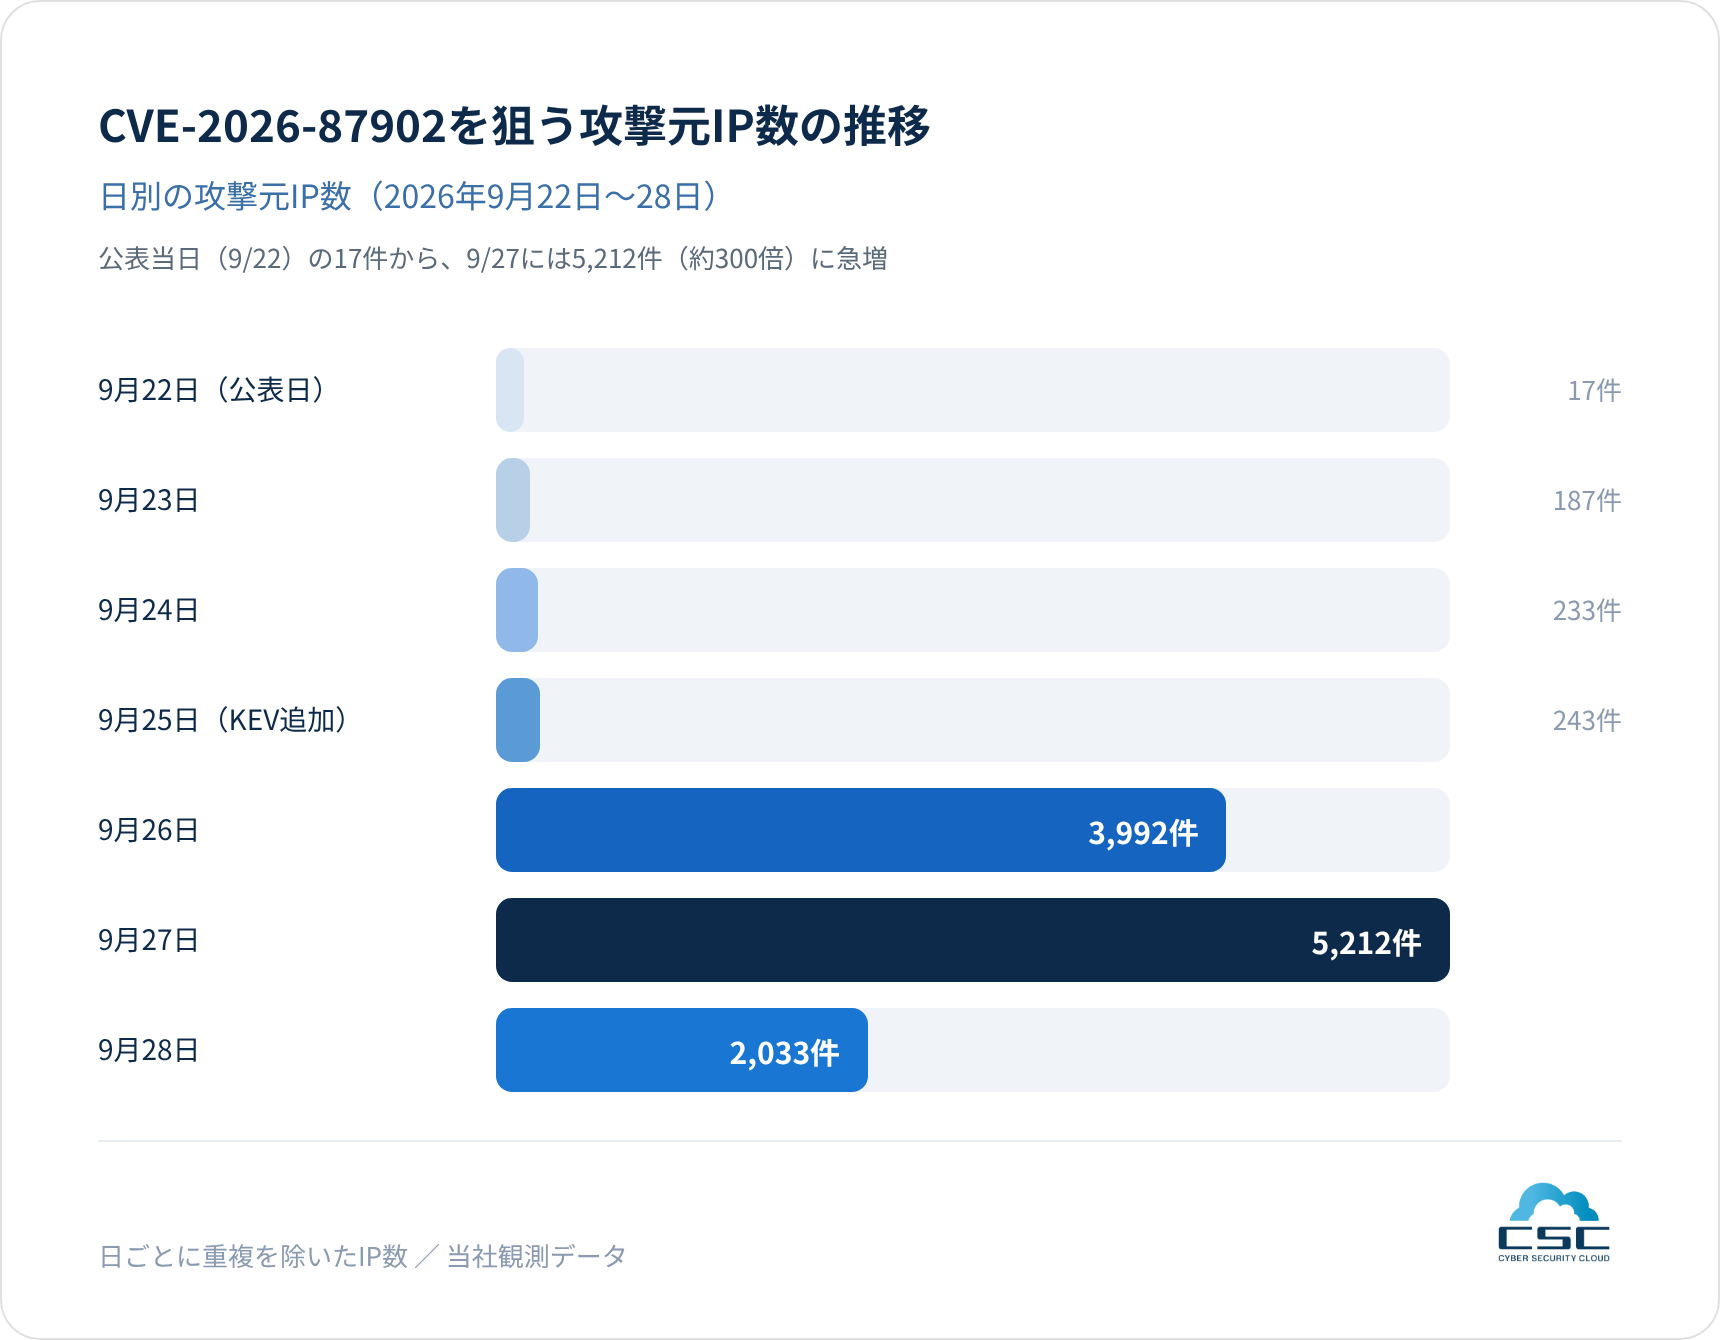
| 日付 | 9/22 | 9/23 | 9/24 | 9/25 | 9/26 | 9/27 | 9/28 |
| 攻撃元IP数 | 17 | 187 | 233 | 243 | 3,992 | 5,212 | 2,033 |
※日ごとに重複を除いたIP数。同一IPが複数日に出現する場合があるため、日別の合計は期間全体の固有IP数(11,466件)と一致しません。
■ 攻撃発信元の傾向
攻撃元は153か国に分散しており、米国が4,502件(39.3%)で最多、次いで中国942件(8.2%)、日本638件(5.6%)でした。上位15か国で全体の79.0%を占めます。
表1 国・地域別の攻撃元固有IP数(上位15か国、2026年9月22日〜28日)
| 順位 | 国・地域 | 固有IP数 | 構成比 |
| 1 | 米国 | 4,502 | 39.3% |
| 2 | 中国 | 942 | 8.2% |
| 3 | 日本 | 638 | 5.6% |
| 4 | ドイツ | 381 | 3.3% |
| 5 | 英国 | 346 | 3.0% |
| 6 | フランス | 340 | 3.0% |
| 7 | 韓国 | 327 | 2.9% |
| 8 | イタリア | 265 | 2.3% |
| 9 | ブラジル | 260 | 2.3% |
| 10 | カナダ | 239 | 2.1% |
| 11 | オランダ | 216 | 1.9% |
| 12 | シンガポール | 176 | 1.5% |
| 13 | オーストラリア | 157 | 1.4% |
| 14 | インド | 142 | 1.2% |
| 15 | インドネシア | 125 | 1.1% |
| — | その他(138か国) | 2,410 | 21.0% |
| 合計(153か国) | 11,466 | 100.0% |
※国・地域はIPアドレスの登録情報に基づくものであり、攻撃者の実際の所在地や実行主体を示すものではありません。
IPアドレスを分析すると 、上位には大手クラウド事業者と通信事業者が ともに並んでおり、利用したサーバー基盤を用いた自動スキャンも多く含まれると考えられます。また、米国国防総省(DoD)のアドレス帯域に該当するIPが792件ありました。後者は通常の攻撃元としては考えにくく、送信元が偽装されている可能性があります。
■ 攻撃の広がり方
攻撃元IP数の急増は、修正版と実証コード(PoC)の公表から4日後の9月26日に始まりました。前日の9月25日には米国CISAが本脆弱性を「悪用が確認された脆弱性カタログ(KEV)」に追加しており、公表直後の少数の試行から、汎用的な大量スキャンへと移行したタイミングと重なります。両者の因果関係は断定できませんが、実証コードの流通と注目度の高まりが攻撃の裾野を広げた可能性が考えられます。
1つの攻撃元IPが攻撃したホスト数を見ると、11,138件(97.1%)が1ホストのみで、2〜5ホストが165件、6〜20ホストが91件、21〜100ホストが57件、100ホスト超が15件でした。大多数の単発的な攻撃元と、数百のホストを走査するごく少数の攻撃元という二層構造であり、後者は少数ながら影響範囲が広いため、優先的に遮断すべき対象といえます。
観測期間中に100ホストを超えて攻撃を試みたIPアドレス15件を表2に示します。最も多いものは1つのIPアドレスで521ホストに攻撃を試みていました。これらの多くはクラウドやホスティング事業者のネットワークに属しており、借用したサーバーから広範囲のスキャンを行っていたと考えられます。
表2 100ホストを超えて攻撃を試みたIPアドレス(2026年9月22日〜28日)
| IPアドレス | 国・地域 | 攻撃対象ホスト数 |
| 51.68.163[.]211 | フランス | 521 |
| 163.223.211[.]76 | ベトナム | 282 |
| 107.189.14[.]87 | ルクセンブルク | 268 |
| 93.123.109[.]163 | ブルガリア | 262 |
| 62.60.130[.]235 | イラン | 256 |
| 62.60.130[.]230 | イラン | 207 |
| 45.61.184[.]170 | 米国 | 202 |
| 62.60.130[.]227 | イラン | 178 |
| 62.60.130[.]128 | イラン | 170 |
| 107.189.29[.]12 | ルクセンブルク | 164 |
| 198.98.54[.]3 | 米国 | 151 |
| 91.92.240[.]86 | ドイツ | 145 |
| 74.241.132[.]64 | スウェーデン | 116 |
| 103.130.18[.]14 | インドネシア | 109 |
| 20.217.188[.]224 | イスラエル | 107 |
※IPアドレスは、誤ってアクセスすることを防ぐため「[.]」で区切って表記しています。国・地域はIPアドレスの登録情報に基づくものです。クラウドやホスティング事業者のIPアドレスは、その後別の利用者に割り当てられている可能性があるため、遮断などに利用する際は最新の状況をあわせてご確認ください。
■ CVSSスコアだけでは測れない点
本脆弱性のCVSSは、v4.0で9.2(Critical)、v3.1で8.1(High)と評価されています。一方で、公開されている攻撃手法でRCEまで到達するには、PHPの特定の設定や特定コンポーネントの存在など、すべての環境には当てはまらない条件が必要です。そのため、本脆弱性は「認証不要の任意ローカルPHPファイル読み込み(LFI)と、条件付きのRCE」と捉えるのが正確と考えられます。
ただし、条件付きであることは安全を意味しません。今回の観測では攻撃者は条件の有無を確かめることなく、広範囲に探索リクエストを送っていました。スコアの高低や「自社環境は条件に該当しない」という判断に頼らず、修正版を適用することが確実な対策です。
■ CVE-2026-87902について(脆弱性の技術的背景)
テンプレートの読み込みにおけるパストラバーサル
WordPressは通常、ページ表示に使うPHPテンプレートを有効なテーマのディレクトリ内からのみ読み込みます。本脆弱性では、ページ指定に使われるpagenameパラメータの値に対する制約が不十分なため、細工したリクエストによってテーマ外のPHPファイルを解決させることができます。これはパストラバーサル(本来アクセスできない場所のファイルを指定させる攻撃)によるローカルファイルインクルージョン(LFI)にあたり、認証やユーザー操作を必要としません。公開されている攻撃例では、単純な文字列チェックを回避するために、パラメータ値を二重にURLエンコードする手法が用いられています。
条件付きのリモートコード実行
読み込み可能なPHPファイルがサーバー上に存在し、PHPの設定など追加の条件がそろった環境では、LFIを足がかりに攻撃者のPHPファイルを書き込ませ、Webサーバーの実行権限で任意のコードを実行(RCE)される可能性があります。
攻撃チェーンの流れ
認証なしで、公開されているページに細工したpagenameパラメータを含むリクエストを送信
テンプレート解決処理がテーマ外のPHPファイルを読み込む(LFI)
読み込まれたファイルと環境の条件を悪用し、書き込み可能な場所に攻撃者のPHPファイルを設置
設置したファイルにアクセスし、Webサーバーの権限で任意のコマンドを実行(RCE)
表3 攻撃の成立条件
| 条件 | LFI | RCE(公開手法) |
| 脆弱なバージョンのWordPress Core | 必要 | 必要 |
| 認証なしで閲覧できる公開ページがある | 必要 | 必要 |
| 有効なテーマに「page-」で始まる最上位ディレクトリがある | 必要 | 必要 |
| 読み込み対象のPHPファイルが存在し、読み取り可能 | 必要 | 必要 |
| open_basedir等のファイルアクセス制限で防がれていない | 必要 | 必要 |
| 特定のPEARコンポーネントが存在する | — | 必要 |
| PHPのregister_argc_argvが有効 | — | 必要 |
| PHPプロセスが書き込み可能なディレクトリがある | — | 必要 |
表4 影響範囲と修正バージョン
| 項目 | 内容 |
| 影響を受けるバージョン | WordPress 4.7.0 〜 7.1.1 |
| 修正バージョン | 7.1.2、7.0.6、6.9.9、6.8.10 ほか(4.7系の4.7.37まで各系列に修正を提供) |
| 深刻度 | CVSS v4.0:9.2(Critical)/ CVSS v3.1:8.1(High) |
| 経緯 | 2026年7月20日 報告/9月22日 修正版・PoC公開/9月25日 CISA KEVに追加 |
■ 推奨する対応
- バージョン確認とアップデート:WordPress 7.1.2、または利用中の系列の修正版(7.0.6、6.9.9、6.8.10 など)へ速やかに更新してください。回避策は修正版の適用を完全には代替しません。
- 自動更新の適用確認:自動更新を有効にしている場合も、実際に修正版が適用されているかを確認してください。
- WAFによる仮想パッチ:更新までの間、pagenameパラメータに対するパストラバーサルを遮断するルールを適用してください。
- PHP設定と不要コンポーネントの見直し:register_argc_argvの無効化や、使用していないPEARコンポーネントの削除により、RCEが成立する条件を取り除いてください。
- 侵害の痕跡確認:アップロード用ディレクトリなどへの見覚えのないPHPファイルの設置、テーマ外のファイルを参照するリクエスト、PHP実行プロセスからの不審な子プロセスの起動がないかを確認し、アクセスログを保全してください。
■ 参考情報
- CVE-2026-87902 Detail. NIST National Vulnerability Database (NVD)、2026年9月22日
- CISA Adds One Known Exploited Vulnerability to Catalog. CISA、2026年9月25日
- CVE-2026-87902: 30,000 IPs Target WordPress in Five Days. CrowdSec、2026年9月28日
- CVE-2026-87902: Critical WordPress Core Flaw Enables Unauthenticated RCE Under Certain Conditions. SOC Prime、2026年9月23日
- CVE-2026-87902: Critical Vulnerability in WordPress. Kaspersky Daily、2026年9月25日
■ 更新履歴
2026年10月28日:新規公開
株式会社サイバーセキュリティクラウド
所在地:〒141-0021 東京都品川区上大崎3-1-1 JR東急目黒ビル13階
代表者:代表取締役社長 兼 CEO 小池敏弘
設立:2010年8月
「世界中の人々が安心安全に使えるサイバー空間を創造する」をミッションに掲げ、世界有数のサイバー脅威インテリジェンスを駆使したWebアプリケーションのセキュリティサービスを軸に、脆弱性情報収集・管理ツールやクラウド環境のフルマネージドセキュリティサービスを提供している日本発のセキュリティメーカーです。
【免責事項】
本情報は、公開情報および当社調査に基づき、情報提供を目的として作成したものです。内容については可能な限り正確性の確保に努めておりますが、その完全性を保証するものではなく、今後の状況により変更となる場合があります。対応にあたっては、各公式情報等もあわせてご確認の上、ご判断ください。