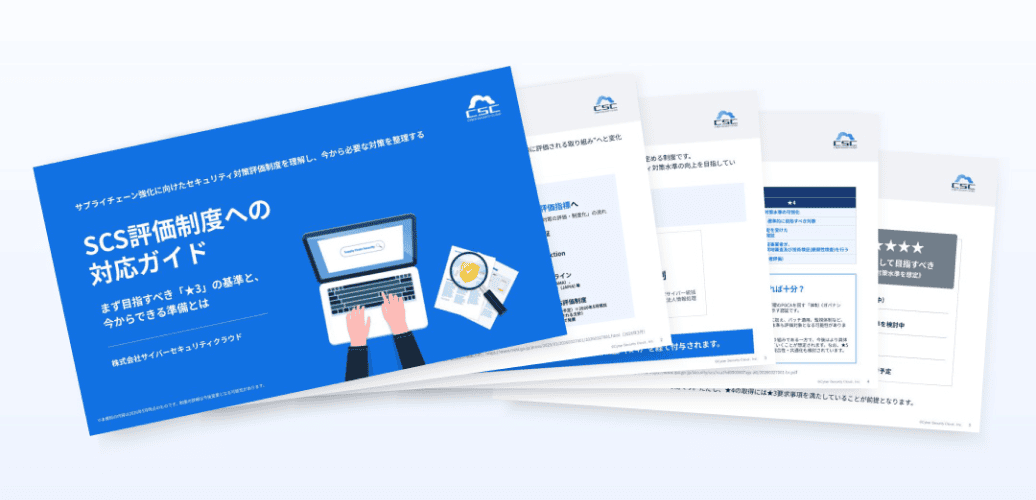
SCS評価制度への対応ガイド
まず目指すべき「★3」の考え方と、今から進められる準備を整理して解説

セキュリティを、事業成長の力に。
高度なセキュリティ技術と
専門家の知見で、
企業のセキュリティ課題に応える。
まず目指すべき「★3」の考え方と、今から進められる準備を整理して解説
金融庁・日本銀行要請を、4つのフェーズで読み解く
CSCが選ばれる理由
100 カ国+
2026年10月末時点
6,000 +
2026年10月末時点
20 億件
2026年10月末時点
AWSのセキュリティ
領域で、
複数のコンピテンシー・認定を取得
CSCの提供サービス
NIST Cybersecurity Frameworkとは
NIST サイバーセキュリティフレームワーク(CSF)は、米国国立標準技術研究所(NIST)が策定した、組織がサイバーセキュリティリスクを管理・改善するための世界的標準のガイドラインです。

NISTサイバーセキュリティフレームワークは、中心に『統治』を配置し、その周囲に『識別』『防御』『検知』『対応』『復旧』の5つの機能を配置した構成です。外側の矢印は、これらの機能が継続的に連携することを示しています。

自社に合ったセキュリティポリシーの策定から、脅威検知、脆弱性管理、アラートの是正対応まで、クラウドセキュリティの運用を幅広く支援します。セキュリティ専門家(TAM)が伴走し、ツールの導入だけでは解決しにくい、是正対応における部門間の連携をはじめとする一連の運用業務もサポートします。

AWS WAF・Azure WAF・Google Cloud Armorのルール設定・更新や、IPブロックリストの運用を自動化。変化する脅威への継続的な対策とテクニカルサポートにより、Webサイト・Webシステムのセキュリティを強化しながら、運用負荷を軽減します。

国内外の脅威情報をもとにセキュリティ専門家が設計・運用するAWS WAF向けルールセット。既存のAWS WAFに追加することで、脆弱性を狙う攻撃などへの防御を強化します。世界で8社だけのAWS WAFマネージドルールセラーの1社として認定され、現在100以上の国と地域にサービスを展開しています。


世界中のOS・アプリケーション・ネットワーク製品の脆弱性情報を自動収集・蓄積。対策が必要な脆弱性や対応内容を分かりやすく可視化し、進捗管理まで効率化します。影響範囲や対処方法を日本語で迅速に把握でき、優先度の高い脆弱性から対応を進められます。

WAFサービスを通じて蓄積した脅威情報と、25年以上の実績・ノウハウをもとに、Webアプリケーション・プラットフォーム・APIの脆弱性を専門家が診断します。攻撃者に悪用される可能性のある弱点を特定し、リスクの把握と優先的な対策につなげます。

企業のAIエージェント活用を安全に推進するための統合ガバナンス基盤です。プロンプトの自動マスキングから外部SaaS連携・社内データ統合まで、AIに関わるデータフローを可視化・制御・監査します。
導入事例
デジタル戦略本部 情報セキュリティ統括部 部長
酒井 啓光 氏
Web販売事業部 Webシステムソリューション部
システム担当部長
渡邉 伸一氏
デジタル推進本部 情報システム部 マネジャー
李 玉嬌 氏
CISO
小嶋 聡史氏
DX推進部 システム管理課
赤松 成信 氏
情報システム部 システム運営グループ
グループ長
市橋 章宏 氏
取締役 兼 総務部部長
山腰氏
経営企画本部 情報システム部
システム開発チーム リーダー
新谷 迅氏
経営管理部 情報システムグループ兼
研究総務・研究ITグループ マネージャー
黒沢 裕太 氏
ITサービス本部 情報システム1部 部長
望月 貴氏
プロダクト基盤船団 PSIRT機関長
杉浦 英史 氏
上級執行役員 兼
テクノロジー&クリエイティブ開発センター長
近藤 俊太郎 氏
インフラ・テクノロジー部
副部長
中嶋 雅文 氏