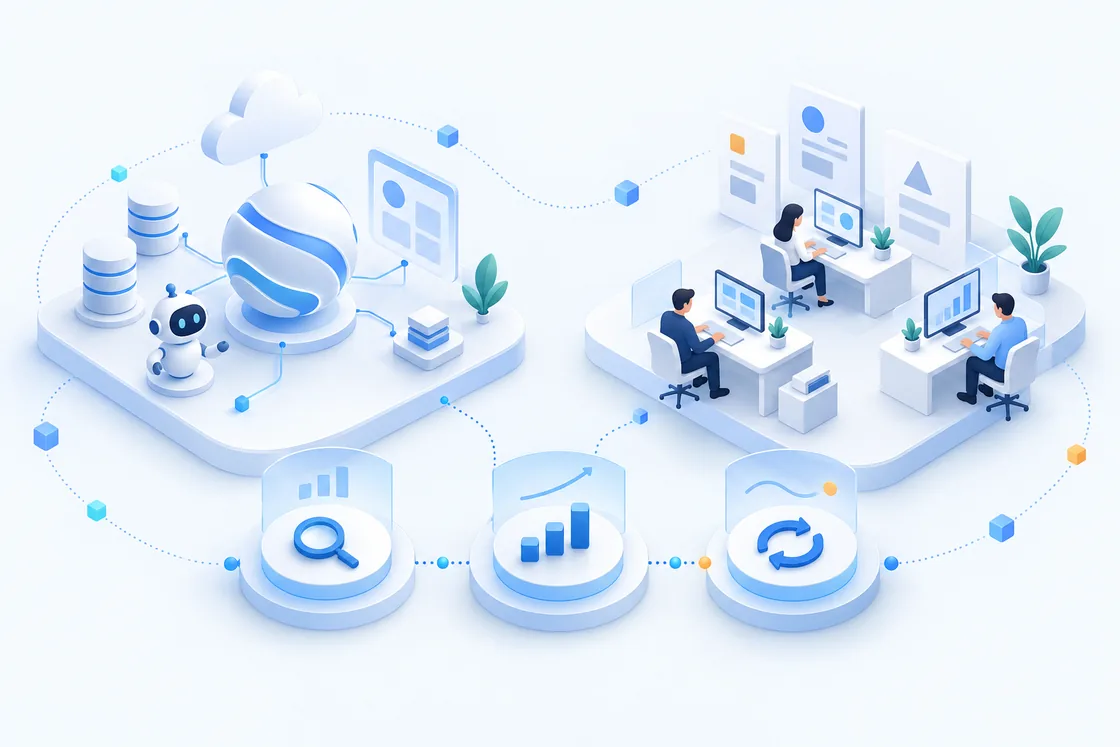
AI Application Security
AIを組み込んだサービス・システムを守る
対象
- LLM
- RAG
- AI Agent
- MCP
- Tool Calling
- API
- Web
- Cloud
代表的リスク
- Prompt Injection
- RAG経由の情報漏洩
- 出力制御回避
- Agent権限逸脱
- Tool悪用
- API不正実行
- MCP経由の不正操作

AI Application Security × AI Security Governance
AIの利用から、AIを組み込んだサービス・AI Agentまで。サイバーセキュリティクラウドは、企業のAI活用に伴うリスクを、可視化・診断、改善・実装、継続運用まで一気通貫で支援します。
AI活用は、生成AIチャットから、RAG、AI Application、AI Agent、MCP / Tool Calling、そしてAPI・SaaS・社内システムへと広がっています。
答える
 生成AI チャット
 RAG
 AI Application
 AI Agent
 MCP / Tool Calling
 API / SaaS / 社内システム
行動する
これまでAIが間違ったことを言うリスク
これからAIが間違ったことをするリスク
AIが情報を生成するだけでなく、データを参照し、外部サービスや社内システムを操作するようになることで、セキュリティリスクは変化しています。
AIを組み込んだサービス・システムを守る
企業・組織におけるAI利用を守る
サービス名を知らなくても、いま気になっていることから、適したサービスを探せます。
提供予定提供開始に向けて準備中のサービスです。時期はお問い合わせください。個別相談受付中紹介ページはまだありませんが、ご相談を承ります。
2つの領域それぞれで、可視化・診断 → 改善・実装 → 継続運用とつながるサービスを用意しています。提供状況はサービスごとに表示しています。
提供予定提供開始に向けて準備中のサービスです。時期はお問い合わせください。個別相談受付中紹介ページはまだありませんが、ご相談を承ります。
AIが「間違ったことをする」リスクを防ぐ。
 User利用者Web / Application代表的なリスク入力の悪用
 AI Control / Guardrail代表的なリスク出力制御の回避LLM + RAG / Database + AI Agent代表的なリスク情報漏洩・権限逸脱MCP / Tool / API代表的なリスクToolの悪用・API不正実行SaaS / Cloud / 社内システム代表的なリスク不正操作・影響の拡大
LLM単体ではなく、AIが接続するシステム全体をセキュリティの対象とします。
RAGが参照するデータ、AI Agent(AIエージェント)の権限、MCPやToolを通じた外部連携、APIの先にあるSaaSや社内システムまで、各層に固有のリスクがあります。
01
ASSESS(可視化・診断)
AI固有のリスクおよび、Web/API/クラウド等を含むAIシステム全体を攻撃者視点で検証します。
詳しく見る(AIアプリケーション脆弱性診断サービス)02
PROTECT(改善・実装)
診断等で発見された問題に対する、設計改善・設定変更・技術的な対策実装を支援します。
詳しく見る(AIセキュリティ改善・実装支援サービス)03
OPERATE(継続運用)
AIアプリケーション、モデル、Agent、外部連携等の変更に伴うセキュリティリスクを、継続的に管理します。
個別相談受付中AIを止めるのではなく、安全に使える状態をつくる。
組織・AI資産・データ・人の4つの領域を見渡し、利用実態の把握から、ルールの整備、継続的な運用までをつなげます。
01
ASSESS(可視化・評価)
企業内のAI利用実態、AI資産、データ利用、ルール、従業員行動等を調査し、リスクと改善課題を整理します。
詳しく見る(AIガバナンスアセスメントサービス)02
PROTECT(仕組み・ルール構築)
AI利用可否、利用可能データ、承認・例外、責任者、相談窓口等のルールを設計・文書化します。
提供予定03
OPERATE(継続運用)
AI利用相談、AI資産棚卸し、例外対応、ルール更新、改善ロードマップ等を継続的に運用します。
個別相談受付中01
LLMだけでなく、Web、API、Cloud、IAM、RAG、MCP、Agent、ToolなどAIシステム全体を対象とします。
02
一般的なチェックリストだけではなく、AI Red Teamingを含む攻撃者視点の検証を行います。
03
技術的なセキュリティだけではなく、組織・ルール・データ・従業員利用まで含めて支援します。
04
Assessment、Design、Implementation、Operationまで、一気通貫で支援できる体制を構築します。
「AI Securityについて相談する」から、現在のAI利用状況や開発中のAIサービス、セキュリティ上の懸念などをお聞かせください。必要な対策と進め方を整理し、適したサービスをご案内します。
はい。2つの領域は守る対象が異なるため、それぞれの課題を伺ったうえで、進め方をご提案します。
個別相談受付中のサービスは、紹介ページはまだありませんが、ご相談を承ります。提供予定のサービスは、提供開始の時期を含めてお問い合わせください。
はい。他社の診断結果や自社評価の結果からもご相談いただけます。内容を確認し、必要に応じて追加ヒアリングや評価範囲をご提案します。
対象の範囲や進め方によって異なるため、ご相談内容を伺ったうえで個別にお見積りします。
現在のAI利用状況、開発中のAIサービス、セキュリティ上の懸念などを伺い、必要な対策と進め方を整理します。