
ニュース
- レポート
Share


1日に約1,165万回、1秒あたり約135回のサイバー攻撃を検知 〜9月に攻撃が急増、SQLインジェクションは7月の約1.8倍に〜
2026年7月〜9月『Webアプリケーションへのサイバー攻撃検知レポート』を発表
グローバルセキュリティメーカーの株式会社サイバーセキュリティクラウド(本社:東京都品川区、代表取締役社長 兼 CEO:小池敏弘、以下「当社」)は、2026年7月1日~9月30日を対象とした『Webアプリケーションへのサイバー攻撃検知レポート(以下「本レポート」)』を発表します。本レポートは、当社が提供するWebアプリケーションへのサイバー攻撃を可視化・遮断するクラウド型WAFの『攻撃遮断くん』、及びパブリッククラウドWAFの自動運用サービス『WafCharm(ワフチャーム)』で観測したサイバー攻撃ログを集約し、分析・算出しています。
≪レポートサマリー≫
- 2026年7月〜9月のサイバー攻撃検知数は累計約10.7億件、前四半期比16.3%増
- 1日あたり平均約1,165万件、1秒あたり約135回の攻撃が発生。9月26日には約2,142万件/日を記録
- 9月は月間約4.5億件と7月比約1.6倍に増加。期間後半にかけて攻撃が激化
- 9月はSQLインジェクションが7月比約1.8倍に増加。“攻め方”にも変化が見られ国内ECサイトを狙う攻撃では攻撃元IPアドレスが約16倍に分散化
- 日本を発信元とする攻撃が前年同期比約3.5倍に増加。海外からのアクセスを遮断する国別のアクセス制御だけでは防ぎきれない攻撃が増加
■ 攻撃総数と推移:四半期で約10.7億件、1秒あたり約135回の攻撃
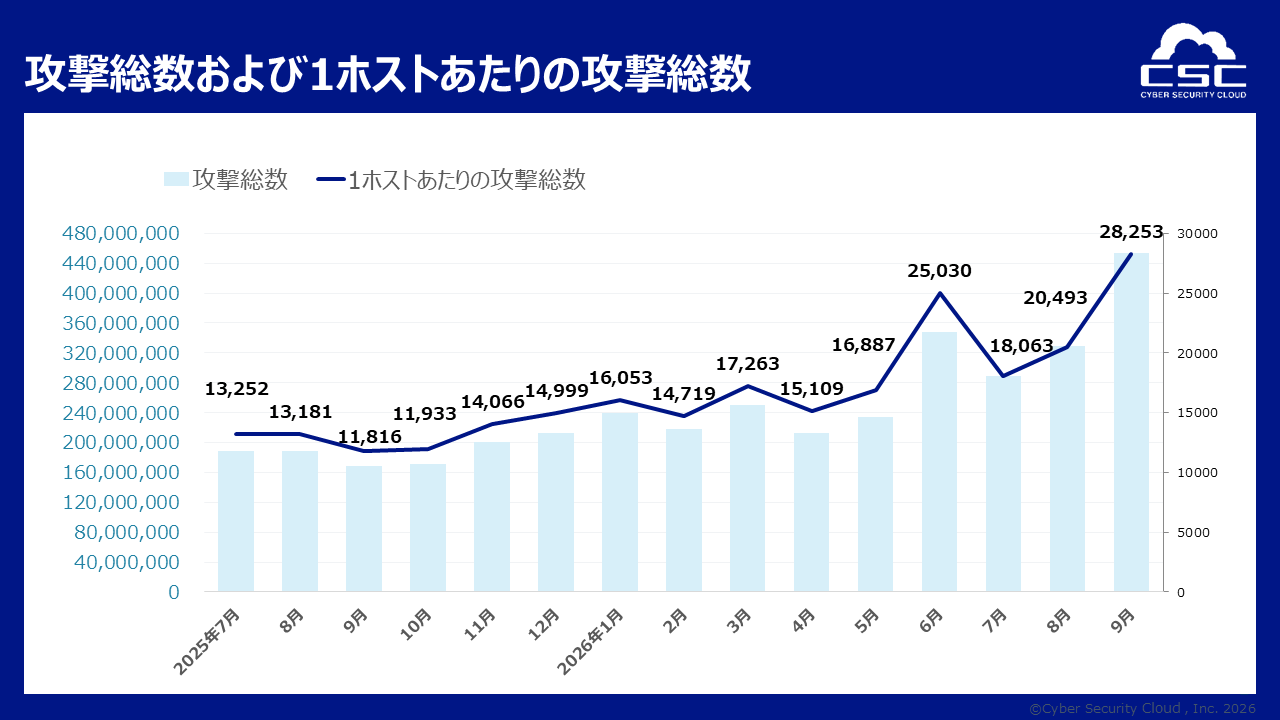
2026年7月〜9月におけるサイバー攻撃の検知数は、累計で約10.7億件にのぼりました。1日あたりの平均は約1,165万件、1秒あたりに換算すると平均約135回の攻撃が発生している計算となり、前四半期(2026年4月〜6月)と比較して16.3%増加しました。
また、1ホスト(※1)あたりの1日の攻撃件数は平均約726件、最大約1,334件(9月26日)となり、平均は前四半期(約627件)から約16%増加しました。1ホストあたりの月間攻撃件数でも、9月は約2万8,253件と、これまで最多だった6月(約2万5,030件)を上回り、2026年に入って最も多い水準となりました。
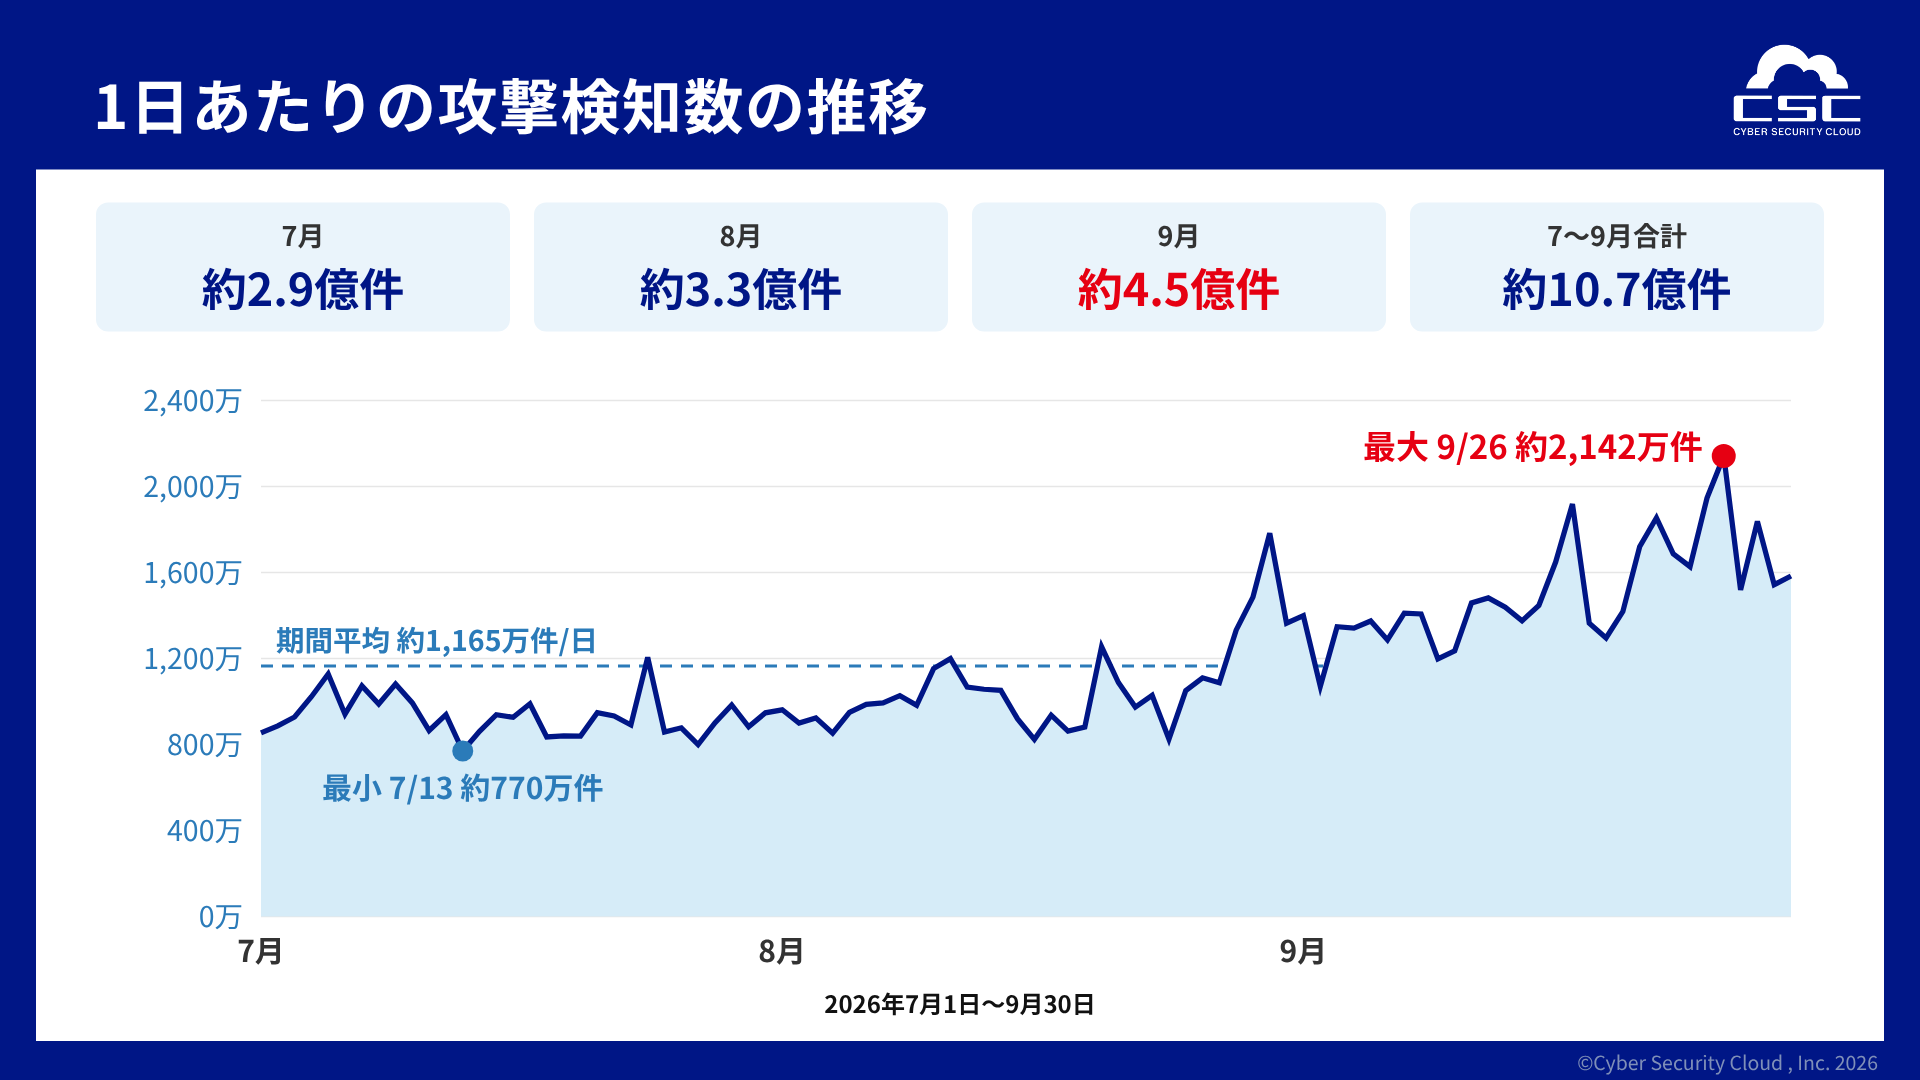
月別に見ると、7月は約2.9億件、8月は約3.3億件、9月は約4.5億件と月を追うごとに増加しており、9月の検知数は7月の約1.6倍に達しました。6月には1ホストあたりの月間攻撃件数がピークを迎えていましたが、9月は月間の検知数で6月(約4.0億件)を上回り、2026年に入ってから最も多い水準となりました。 特に9月後半(16日〜30日)は1日平均約1,674万件と高い水準が続き、9月26日には期間中最大となる約2,142万件(1秒あたり約248回に相当)を記録しています。一方、期間中の最小値は7月13日の約770万件であり、最小の日でも1秒あたり約89回の攻撃が観測されました。
期間中の最大値は平均の約1.8倍に相当し、常時高水準で推移する攻撃の上に、短期間で急増する攻撃が重なる傾向が引き続き確認されました。また、期間後半にかけて攻撃のベースラインそのものが切り上がっている点は、一時的なスパイクとは異なる動きとして注視が必要です。9月には国内でも企業のサイバー攻撃被害や不正アクセスの公表が相次いでおり、業種や規模を問わず、さまざまな組織が攻撃の対象となっている状況がうかがえます。
(※1) 今四半期よりデータの抽出方法を一部変更したため、1ホストあたりの攻撃件数は過去に公表した数値と若干異なります。
■ 攻撃種別の構成比と傾向:Webスキャンが53.1%と過半数、9月は探索と侵入の試みがそろって増加
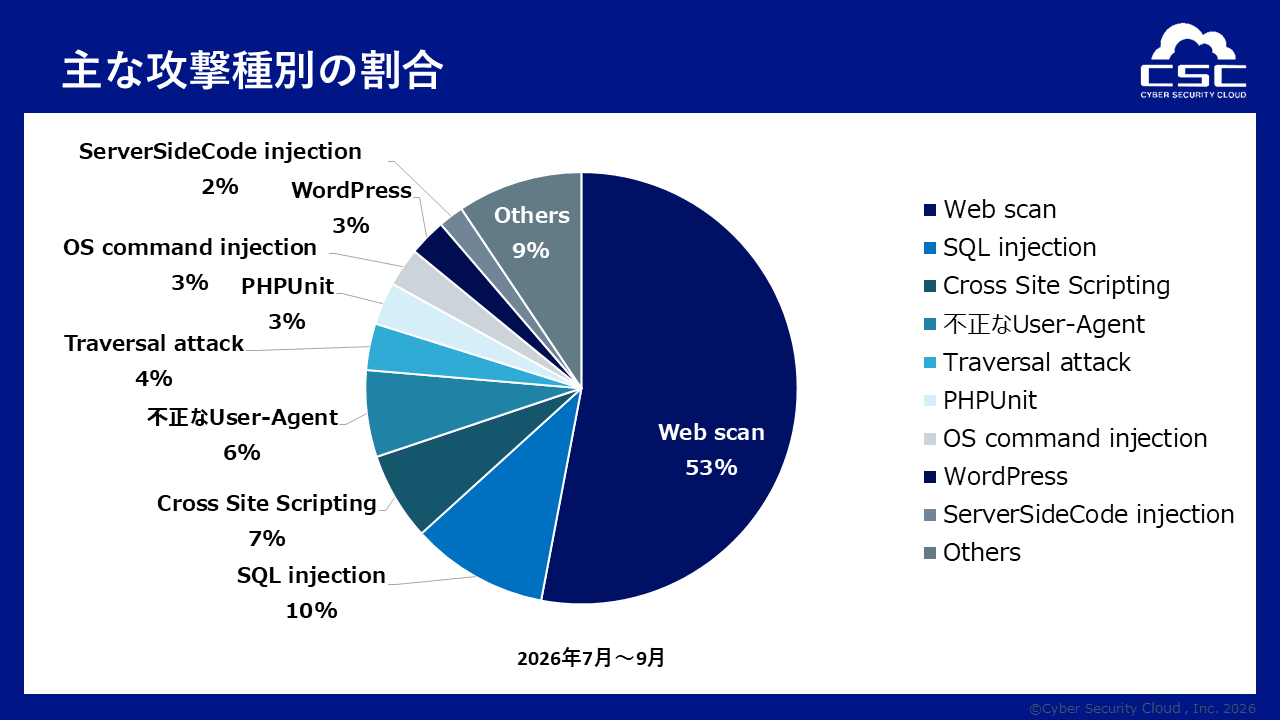
攻撃種別の構成比では、Webスキャンが53.1%と全体の半数以上を占め、最も多い結果となりました。Webスキャンは脆弱性の有無や設定ファイル・認証情報の露出などを確認するための探索行為であり、攻撃者がインターネット上の公開サービスを無差別に調査し、侵入可能な対象を探している状況がうかがえます。なお、検知件数には実際の侵入を伴わない探索段階のリクエストも含まれます。
次いで、SQLインジェクションが10.3%、クロスサイトスクリプティング(XSS)が6.6%、不正なUser-Agentを用いたアクセスが6.5%、ディレクトリトラバーサルが3.5%と続きました。月別の推移では、Webスキャン(7月比58.5%増)、SQLインジェクション(同79.2%増)、不正なUser-Agent(同71.2%増)がいずれも9月に大きく増加しており、全体の検知数増加を押し上げる要因になったと考えられます。
一方、PHPUnitを狙った攻撃は7月の約1,719万件から9月には約579万件へと約66%減少しており、特定のソフトウェアを狙った攻撃は時期によって増減する傾向が見られました。攻撃の主流が探索行為と自動化された攻撃にある状況は変わっておらず、多層的な防御と継続的な監視が求められます。
■ 注目トピック①:SQLインジェクションが9月に急増、7月の約1.8倍に
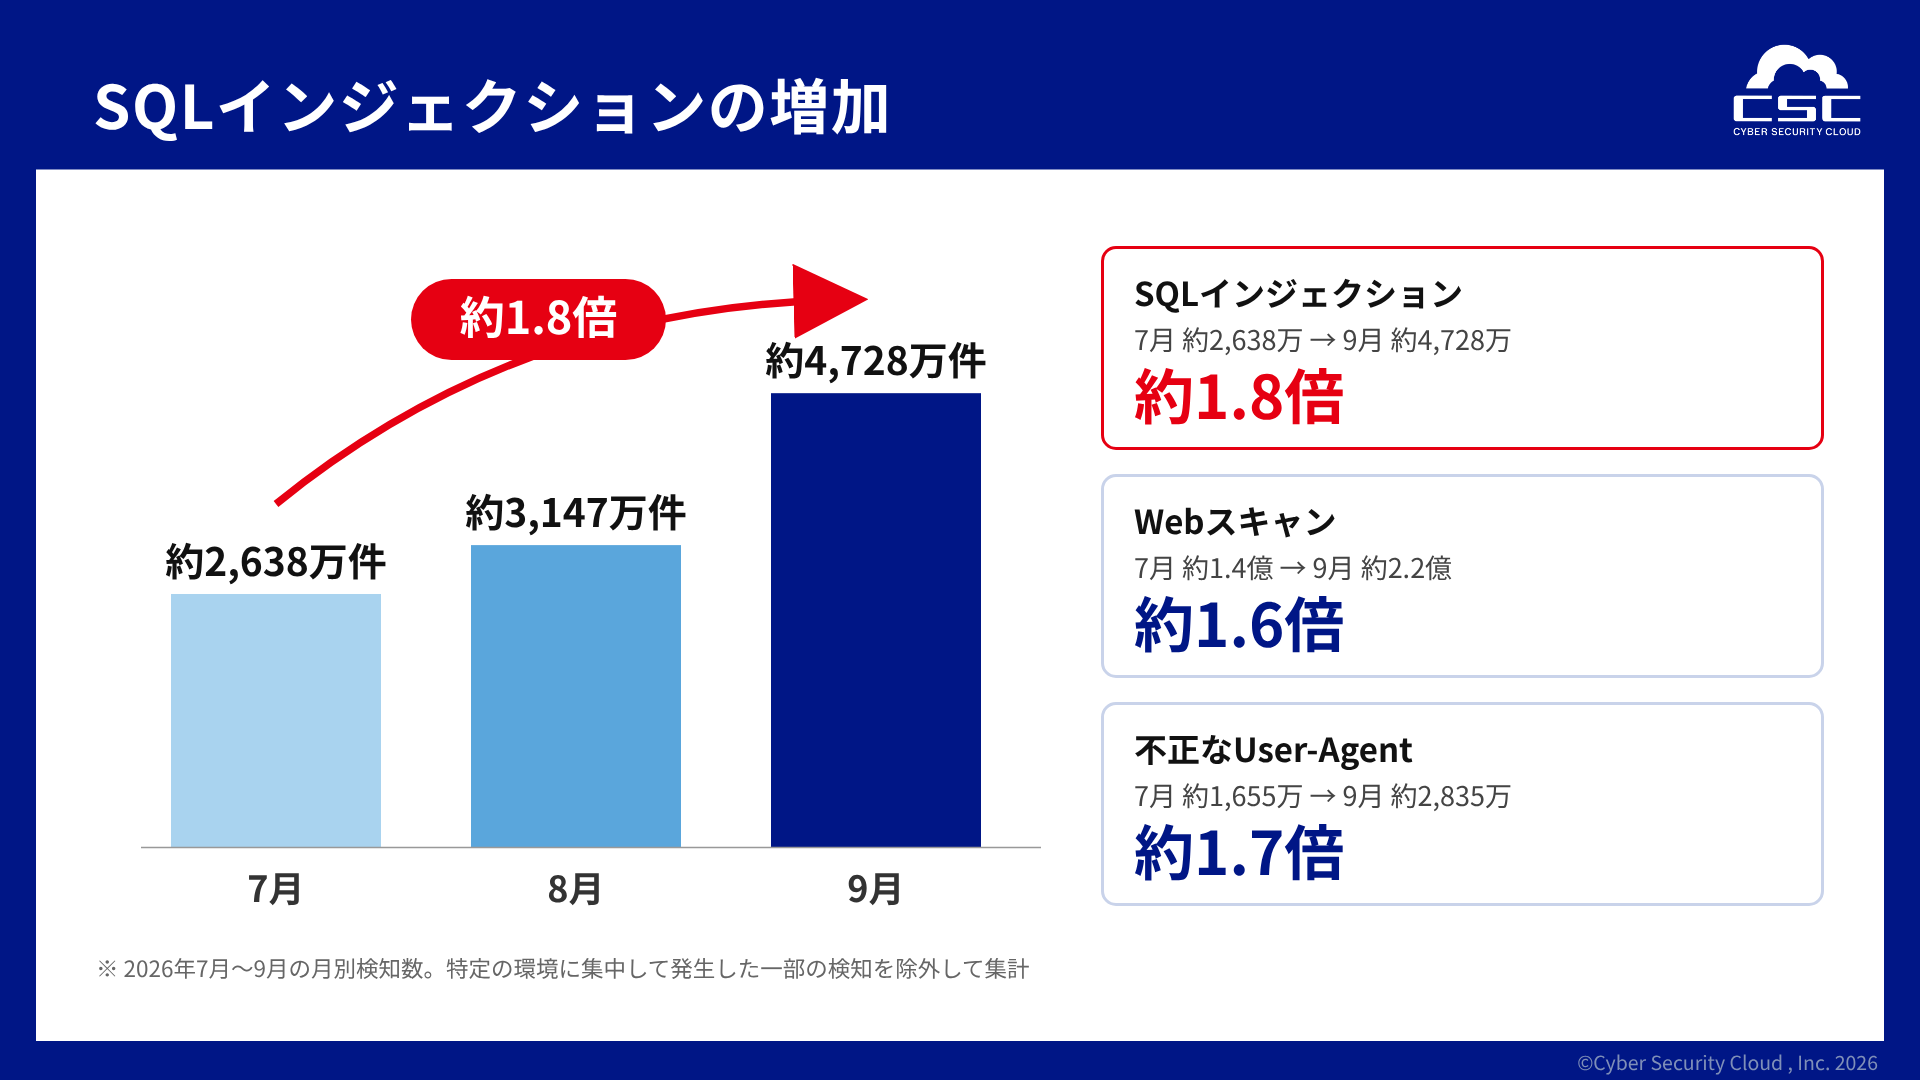
今四半期は、9月にかけて複数の攻撃種別が同時に増加した点が特徴です。中でもSQLインジェクションは、7月の約2,638万件から8月には約3,147万件、9月には約4,728万件へと増加し、7月の約1.8倍に達しました。同じく9月には、Webスキャンが約2.2億件(7月比約1.6倍)、不正なUser-Agentを用いたアクセスが約2,835万件(同約1.7倍)と、いずれも大きく増加しています。
SQLインジェクションは、Webアプリケーションの入力欄などを通じてデータベースを不正に操作する攻撃であり、成功した場合には個人情報や機密情報の漏えい、データの改ざんなど深刻な被害につながるおそれがあります。探索行為であるWebスキャンや、ツール・ボットによる自動化されたアクセスと同時期に増加していることから、脆弱な対象を広く探索したうえで、実際の侵入を試みる攻撃が組み合わせて実行されている可能性が考えられます。
■ 注目トピック②:攻撃元は急増、狙われるサイトは増えず ―「分散化」する攻撃
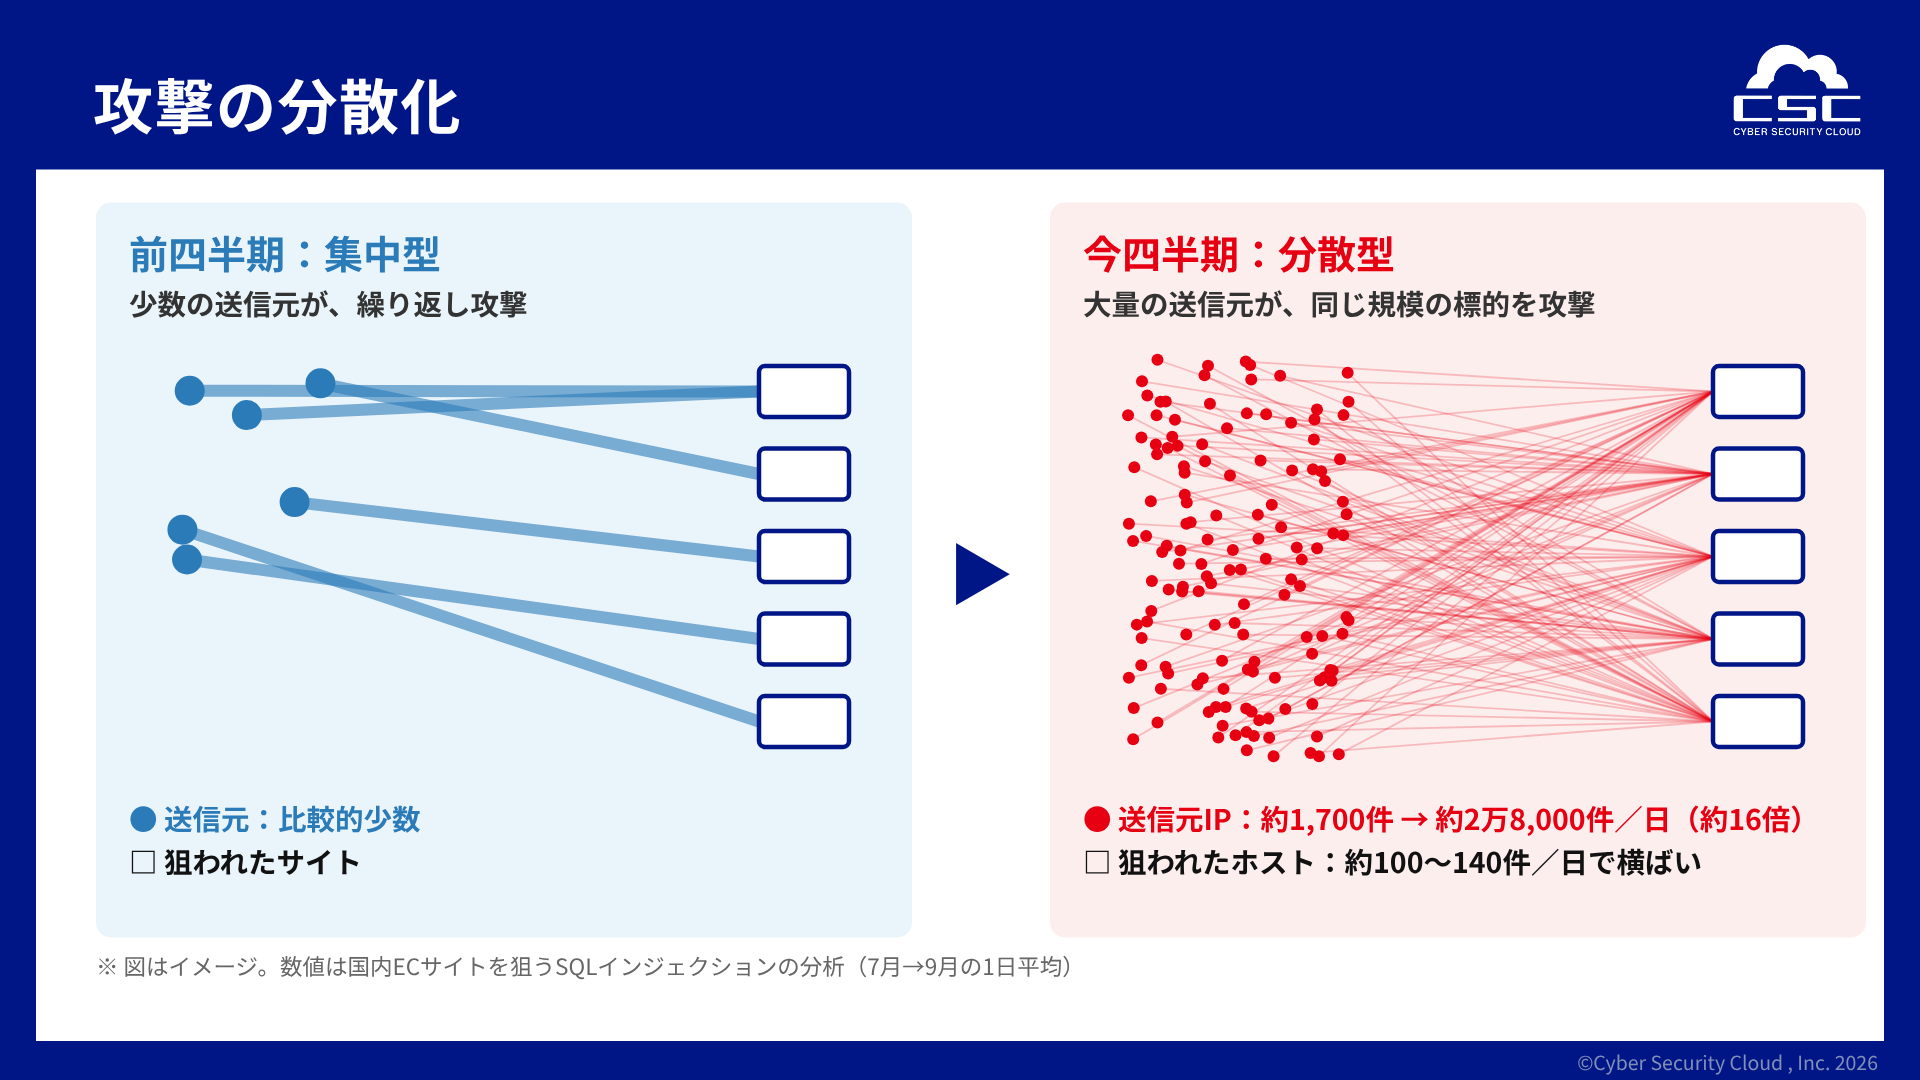
前四半期(2026年4月〜6月)のレポートでは、イタリアを発信元とする攻撃が急増し、少数の送信元から高頻度に攻撃が行われていた可能性をお伝えしました。今四半期はこれとは対照的に、攻撃元のIPアドレス数が急増する一方で、狙われるサイトの数はほとんど増えていない「分散化」の傾向が顕著となりました。
当社の全検知ルールを横断して見ると、1日あたりの攻撃元IPアドレス数は通常の水準を大きく上回る急増を繰り返している一方、攻撃を受けたサイト(FQDN)の数は年間を通じて狭い範囲で推移しています。攻撃者がボットネットを有機的に拡大させるよりも、クラウドやVPSなどの計算資源を借りて攻撃元を一気に増やす手法へと移行している可能性が示唆されます。以下では、今四半期に並行して観測された2つのキャンペーンを紹介します。
事例1:国内ECサイトを狙ったSQLインジェクション
国内のECサイトを狙ったSQLインジェクションのキャンペーンでは、7月までは攻撃元IPアドレス数が1日平均約700〜1,700件で安定していましたが、8月1日を境に急拡大し、8月は約1万5,000件、9月は約2万8,000件と、7月の約16倍に達しました。攻撃総数が期間中最大となった9月26日には、1日で約19万件の異なるIPアドレスから攻撃が行われています。一方で、1日あたりに狙われたホスト数は年間を通じて約100〜140件とほぼ横ばいで推移しました。
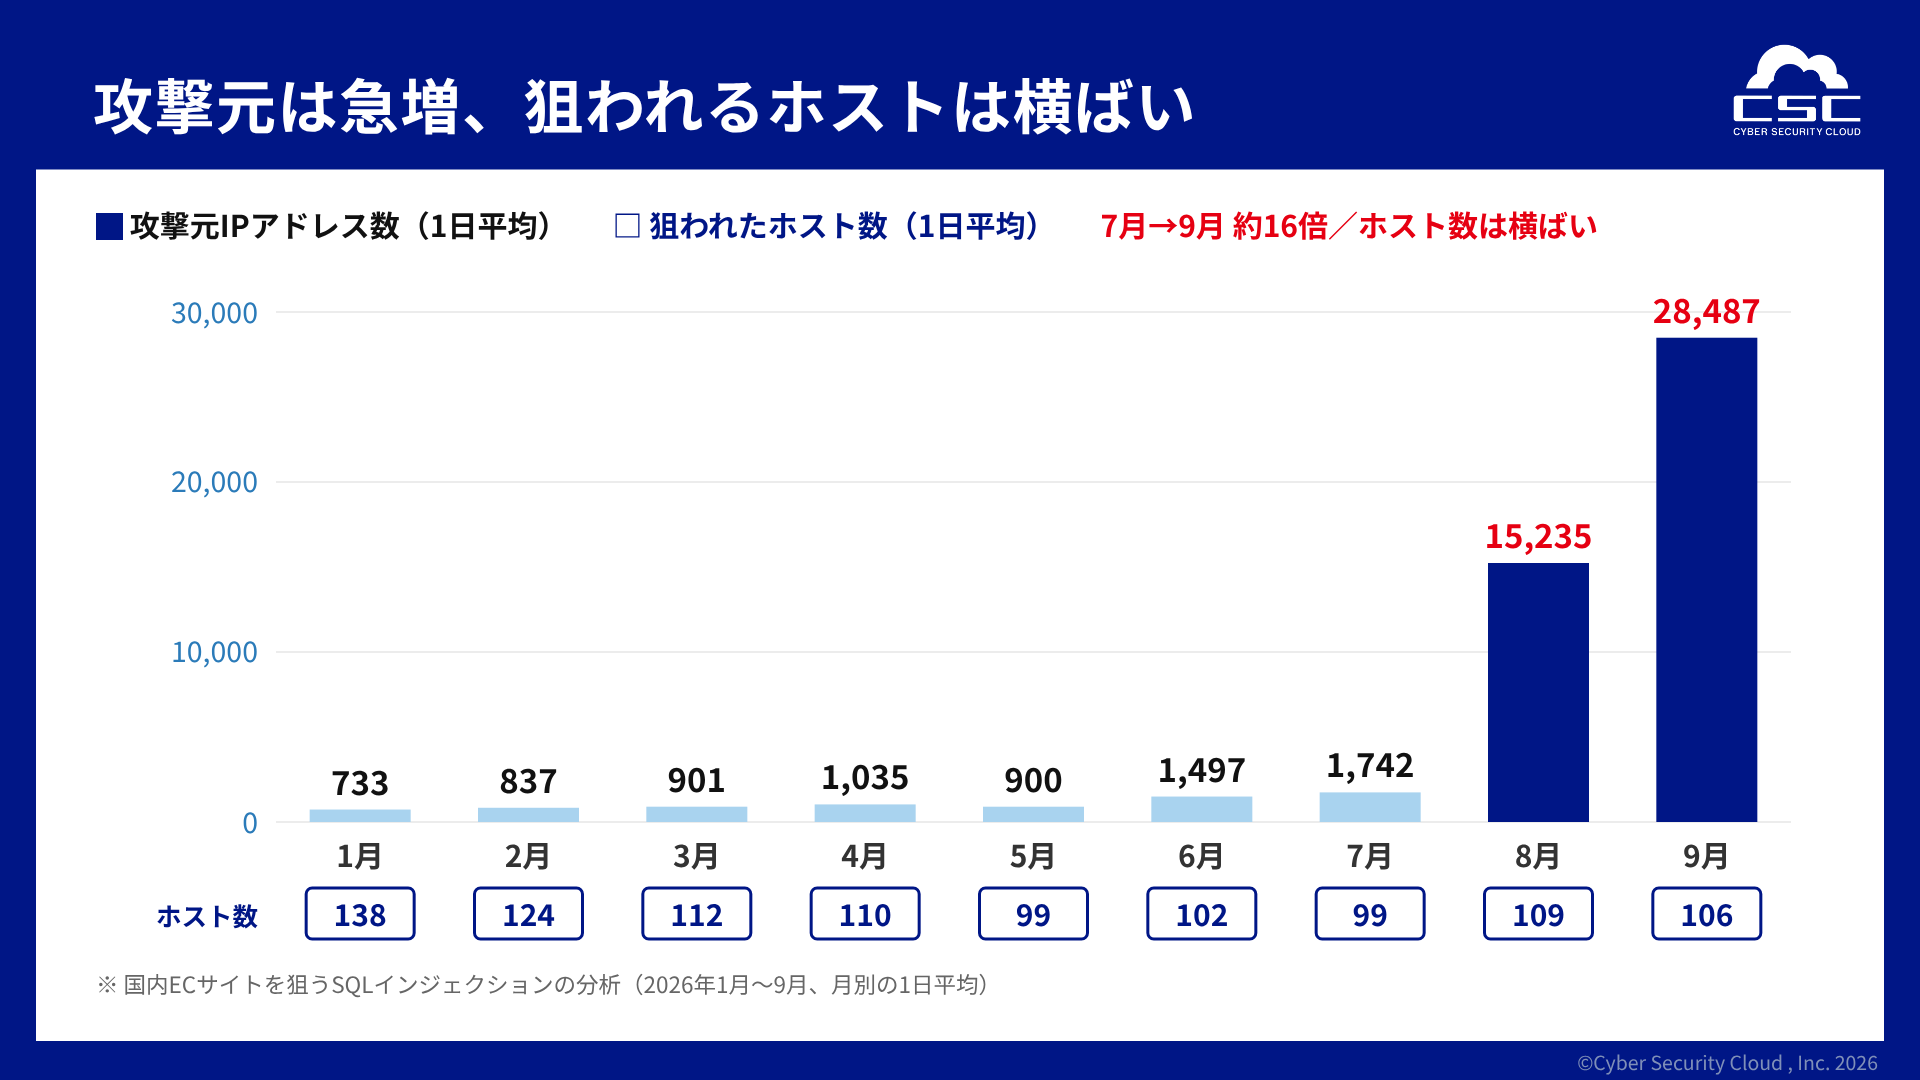
図3:国内ECサイトを狙うSQLインジェクションの攻撃元IPアドレス数と狙われたホスト数(2026年1月〜9月)
互いに関係のない複数のサイトへの攻撃を比較すると、攻撃元ネットワークの上位8件がいずれも同じ順位で並んでおり、共通の攻撃元IPアドレス群が日ごとに標的を切り替えながら利用されている可能性が示唆されます。攻撃元にはクラウド事業者や通信事業者のネットワークのほか、送信元を偽装したとみられるアドレスも含まれていました。攻撃の中身は、データベースのエラーメッセージを悪用して情報を引き出す手法(エラーベース)や、UNION句を用いる手法など、定型的な攻撃文字列にランダムな文字列を付加して繰り返し送信するもので、自動化ツールによって機械的に実行されている可能性が高いと考えられます。
事例2:設定ファイルや認証情報を探すWebスキャン
年間を通じて続いている、設定ファイルや認証情報の露出を探るWebスキャンでも、同様の変化が見られました。6月以降、このスキャンを行う攻撃元IPアドレス数は約2割増加した一方、1日あたりにスキャンされたサイト数は約1,500〜2,000件の範囲でほぼ一定に推移しています。変化したのは「狙われる範囲」ではなく「攻撃の規模」だといえます。
分析対象とした約837万件のスキャンは、31ヶ国・34ネットワークから送信されていましたが、その中心は一般家庭の端末を乗っ取ったボットネットではなく、クラウドやVPSのホスティング事業者でした。特に、ある大手クラウド事業者のネットワークだけで全体の約49%を占め、その送信元は19ヶ国に分散していました。攻撃元の国が多様に見えても、実際には少数の事業者の基盤が世界各地から利用されている可能性があります。
スキャンの狙いは、バージョン管理用のディレクトリ(.git/.svn)が約30%、フレームワークの設定ファイルが約22%、環境設定ファイル(.env)が約16%、データベースのバックアップファイルが約15%、SSHの鍵情報が約6%などでした。いずれも公開されてしまうと、パスワードやAPIキー、顧客データなどの漏えいに直結しかねない情報です。
このように攻撃元が数万〜数十万規模に分散している場合、特定のIPアドレスの遮断やアクセス数の制限だけでは防ぎきれない可能性があります。また、攻撃元の国の分布は、攻撃者の所在ではなく、利用されたクラウド基盤の所在を反映している場合がある点にも留意が必要です。企業・組織においては、リクエストの中身を検査して攻撃を遮断するWAFの活用に加え、入力値の検証などアプリケーション側の対策や、設定ファイル・バックアップファイルを公開領域に置かない運用を徹底することが重要です。
■ 攻撃元国の傾向:アメリカと日本が9月の増加をけん引、前期2位のイタリアは37位に後退
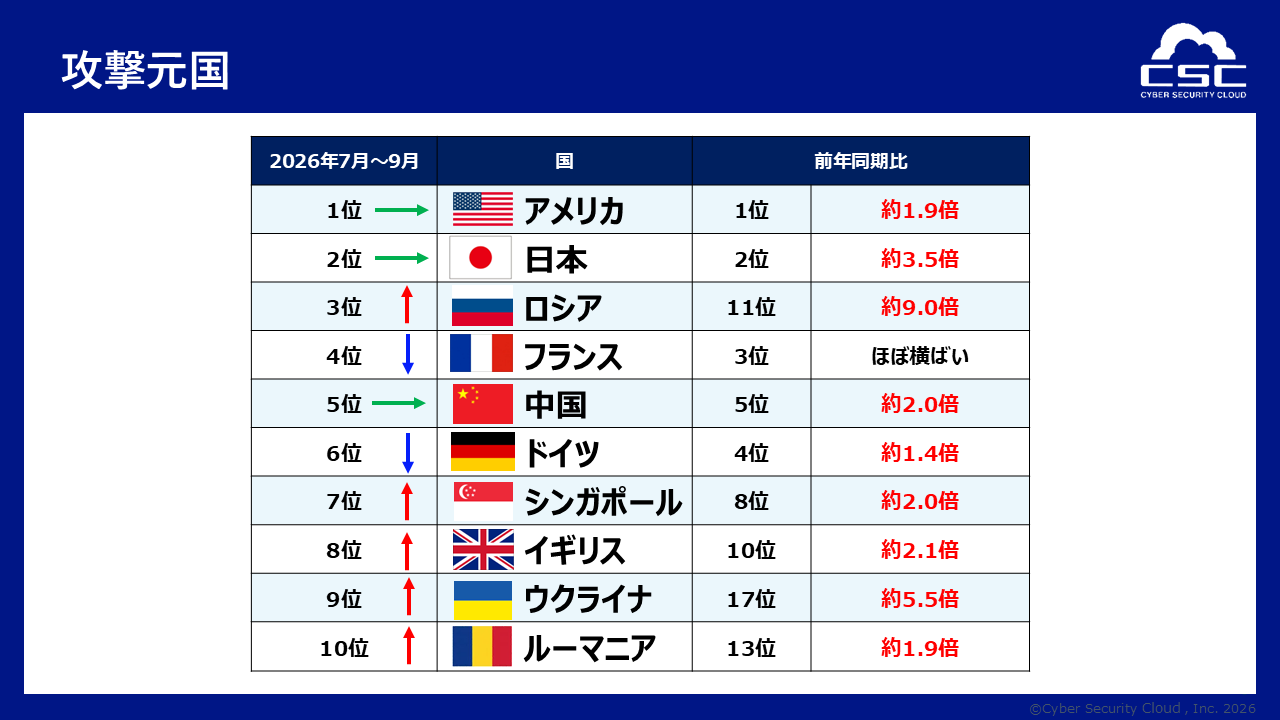
2026年7月〜9月における攻撃元国は、1位がアメリカ(約4.6億件、42.6%)、2位が日本(約1.5億件、13.6%)、3位がロシア(約7,918万件、7.4%)、4位がフランス(約4,626万件、4.3%)、5位が中国(約4,325万件、4.0%)となりました。
前年同期(2025年7月〜9月)と比較すると、上位国の顔ぶれに変化が見られました。特に、ロシア(11位→3位、約9.0倍)、ウクライナ(17位→9位、約5.5倍)が大きく順位を上げたほか、イギリス(10位→8位、約2.1倍)、ルーマニア(13位→10位、約1.9倍)も上位に入りました。一方、フランス(3位→4位、約1.1倍)やドイツ(4位→6位、約1.4倍)は増加幅が小さく、順位を下げています。アメリカ(約1.9倍)と日本(約3.5倍)は前年と同じく1位・2位を維持しました。
月別の推移を見ると、アメリカは7月の約1.1億件から9月には約2.0億件へと約1.9倍、日本は約2,322万件から約8,164万件へと約3.5倍に増加しており、9月の検知数増加の大部分をこの2ヶ国が占めています。国内向けにサービスを提供する企業・組織の中には、海外からのアクセスを遮断する「国別のアクセス制御」を対策として取り入れているケースも見られます。しかし今四半期は、日本を発信元とする攻撃が前年同期の約3.5倍に増加し、攻撃元全体の13.6%を占めました。攻撃者が国内のクラウドサービスやサーバーを経由した場合、国別のアクセス制御では遮断できません。海外からのアクセスを遮断するだけでは防ぎきれない攻撃が増えていると考えられ、国別の制御に加えて、リクエストの中身を検査して攻撃を見分ける対策を組み合わせることが重要です。
また、ベルギーが7月の約39万件から9月には約723万件へと急増した一方、中国は約2,417万件から約943万件へと約61%減少するなど、攻撃元の構成は月単位で大きく変動しました。
なお、前四半期に上位へ急浮上したイタリアは、今四半期は37位まで順位を下げています。少数の送信元から高頻度に攻撃が行われていたと考えられる前四半期の傾向が収束したことを示唆しており、注目トピック②で述べた攻撃元の分散化とあわせて、攻撃インフラが短期間で切り替えられている状況がうかがえます。
※本ランキングは当社WAFで検知された攻撃元IPアドレスを基に集計したものであり、攻撃者の所在を直接示すものではありません。攻撃者はクラウドインフラやプロキシ等を経由する場合があり、利用可能なインフラやネットワーク条件に基づいて送信元が選択されている可能性がある点に留意が必要です。
■ 現場エンジニアの声:脅威インテリジェンスグループ 大神田 穣
Q. 今四半期は「攻撃元は急増しているのに、狙われるサイトは増えていない」という現象が見られました。これは何を意味しているのでしょうか?
攻撃者が「狙う相手を増やした」のではなく、「同じ相手を、より多くの送信元から攻撃するようになった」ということです。国内のECサイトを狙ったSQLインジェクションでは、8月1日を境に攻撃元IPアドレス数が急増し、9月26日には1日で約19万件に達しましたが、1日あたりに狙われたホスト数は年間を通じて約100〜140件のままでした。
前四半期のイタリアの事例は「少ない送信元から何度も攻撃する」パターンでしたが、今回はその反対です。クラウドやVPSなどの計算資源を借りれば、攻撃元を短期間で一気に増やすことができます。攻撃の規模を、攻撃者が必要に応じて簡単に変えられるようになっている表れだと考えています。
Q. 攻撃元がここまで分散すると、守る側にとっては何が難しくなるのでしょうか?
1つのIPアドレスから届くリクエストが少なくなるため、「同じ送信元から短時間に大量のアクセスがあったら遮断する」といった、送信元を基準にした対策が効きにくくなります。ブロックしても、すぐに別のIPアドレスから同じ攻撃が届きます。
一方で、攻撃の中身は変わっていません。今回のSQLインジェクションも、定型的な攻撃文字列にランダムな文字列を付けて繰り返し送るもので、自動化されたツールによるものと考えられます。送信元がどれだけ入れ替わっても、リクエストの中身を検査すれば攻撃として見分けられます。「誰から来たか」ではなく「何が送られてきたか」で守ることが、これまで以上に重要になっています。
Q. 国別ランキングを見るときに、注意すべき点はありますか?
攻撃元の国は、攻撃者がいる場所ではなく、攻撃者が借りた基盤がある場所を示している場合が多いと考えています。設定ファイルなどを探すWebスキャンでは、送信元が31ヶ国に分かれていましたが、ある大手クラウド事業者のネットワークだけで全体の約49%を占め、その送信元は19ヶ国にまたがっていました。国別に見ると世界中から攻撃が来ているように見えても、実際には少数の基盤が使われていることがあります。
また、互いに関係のない複数のサイトへの攻撃を比べると、攻撃元ネットワークの上位8件がまったく同じ順位で並んでいました。1つのサイトだけを見ていては気づけない共通点で、複数のお客様環境を横断して分析できるからこそ見えてくるものです。当社では、こうした攻撃基盤の特徴を蓄積し、検知ルールの改善に生かしています。
■ 株式会社サイバーセキュリティクラウド 代表取締役CTO 渡辺洋司からのコメント
今回のレポートでは、7月から9月にかけて攻撃が月を追うごとに増加し、9月には7月の約1.6倍に達するなど、攻撃の水準そのものが切り上がっている様子が確認されました。Webスキャンが全体の半数を占める状況は変わっておらず、攻撃者が自動化されたツールを用いて、インターネット上の公開サービスを継続的に探索していることがうかがえます。
また、9月にはWebスキャンとあわせてSQLインジェクションも大きく増加しました。広範な探索行為と、データベースを狙った侵入の試みが同時期に増えていることは、攻撃者が「探す」段階と「侵入する」段階を自動化し、効率的に組み合わせていることの表れと考えています。
こうした状況においては、攻撃の量や種類の変化を継続的に可視化し、アプリケーションの入口を多層的に守る運用が不可欠です。特に、攻撃元が短期間で大量に入れ替わる「分散化」が進む中では、送信元ではなく攻撃の中身に着目した防御がますます重要になります。当社は今後も、実際の攻撃データに基づく知見をもとに、より実効性の高いセキュリティ対策の提供に取り組んでまいります。
株式会社サイバーセキュリティクラウド(https://www.cscloud.co.jp)
所在地:〒141-0021 東京都品川区上大崎3-1-1 JR東急目黒ビル13階
代表者:代表取締役社長 兼 CEO 小池敏弘
設立:2010年8月
「世界中の人々が安心安全に使えるサイバー空間を創造する」をミッションに掲げ、世界有数のサイバー脅威インテリジェンスを駆使したWebアプリケーションのセキュリティサービスを軸に、脆弱性情報収集・管理ツールやクラウド環境のフルマネージドセキュリティサービスを提供している日本発のセキュリティメーカーです。私たちはサイバーセキュリティにおけるグローバルカンパニーの1つとして、サイバーセキュリティに関する社会課題を解決し、社会への付加価値提供に貢献してまいります。