
ニュース
- レポート
Share


国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性 約40分間で326のIPアドレスを使い分け、1,200件超のアクセスを繰り返す
公開日:2026年10月9日
セキュリティインテリジェンス本部
西川 彰
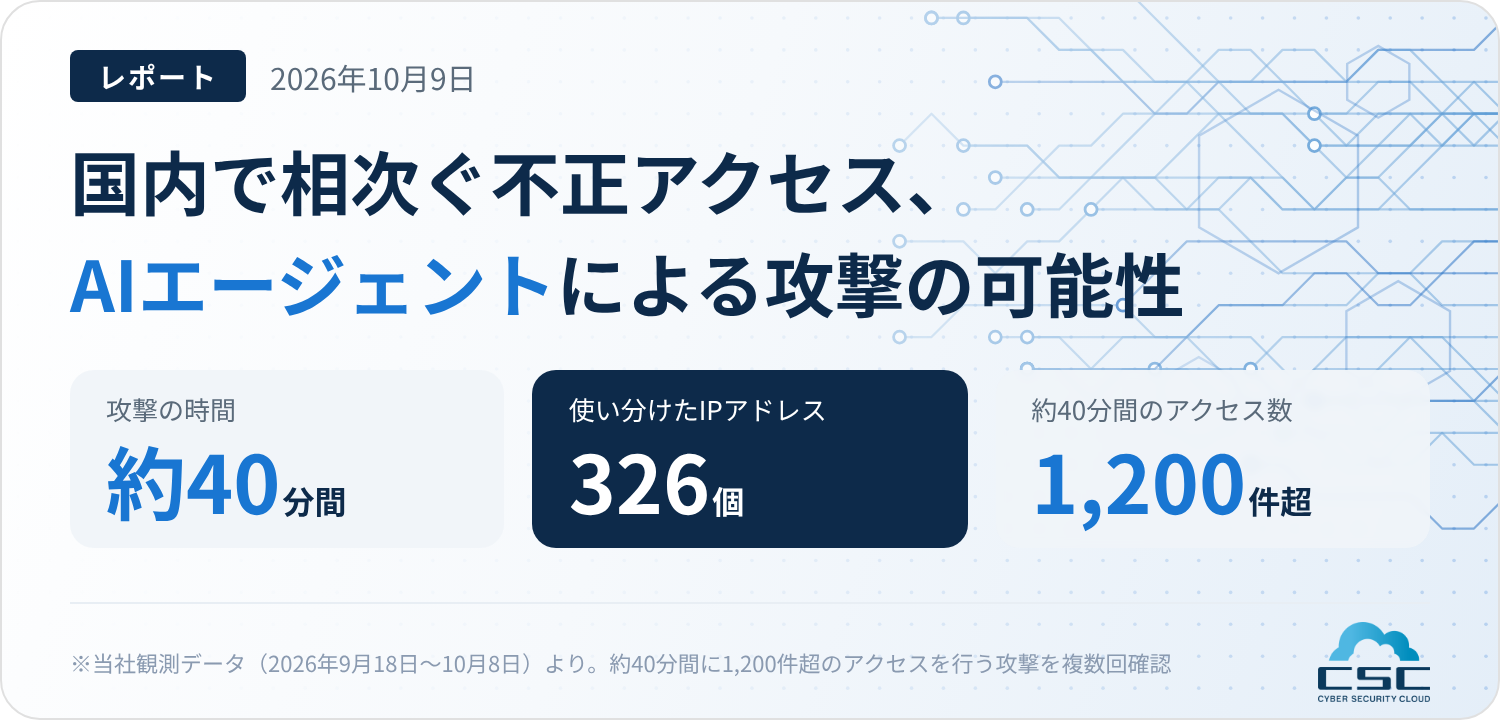
2026年9月前後から国内組織で相次いでいる不正アクセス事案に関連し、株式会社マクニカが公開した「重点的に確認するIPアドレス」について当社が観測した通信を調査したところ、同一とみられる攻撃者が約40分間で326のIPアドレスを使い分け、1,200件を超えるアクセスを複数回にわたって行いながら、SQLインジェクションによる認証の回避や情報窃取の可能性を探っていたことが確認されました。本レポートでは、JPCERT/CCおよび株式会社マクニカの公開情報と当社の観測データを突き合わせ、レスポンスを一つずつ判断しながら攻撃を進める「AIエージェントのような」振る舞いと、防御側がログから攻撃の痕跡を見つけるための調査の観点について分析します。
≪レポートサマリー≫
-
-
- 公開されたIPアドレスを起点に当社の観測データを調査した結果、SQLインジェクションによる認証回避の試行から、攻撃者自身のアカウントでのログイン、他の利用者のポイント窃取の探索へと段階的に進む攻撃を確認しました。
- 攻撃者は約40分間で326のIPアドレスを使い分けていました。同一の識別子が使い回されていたことから、同一の攻撃者によるものと判断しています。
- これらのIPアドレスから、約40分間に1,200件を超えるアクセスが行われる攻撃が複数回確認されました。
- このサイトへの攻撃に関してのアクセス量は人手とは考えにくい一方、ツール特有の機械的な規則性はなく、応答を見ながら手を変えていました。こうした特徴から、応答に応じて判断できる仕組み、たとえばAIなどが使われている可能性があります。
- 攻撃の痕跡を見つけるには、通常と異なるHTTPレスポンスコードやレスポンスサイズの偏りに注目したログ調査が有効です。
-
■ 調査の概要
JPCERT/CCおよび株式会社マクニカ(以下、マクニカ社)は2026年10月、国内組織で相次ぐ不正アクセス・情報漏えい事案について、攻撃手法や確認すべきアクセス元の情報を公開しました(※1)(※2)。当社では、マクニカ社が「重点的に確認するIPアドレス」として公開した2件のIPアドレスを起点に、当社が観測した通信を調査しました。
| 項目 | 内容 |
|---|---|
| 調査対象 | マクニカ社が公開した「重点的に確認するIPアドレス」2件 |
| 観測期間 | 2026年9月18日~10月8日※ |
| 分析の観点 | アクセスの時系列、IPアドレス・User-Agent・JA4 fingerprintの組み合わせ、リクエストとレスポンスの対応 |
※保存されているログの範囲がサービスや環境によって異なるため、観測期間全体のデータを網羅したものではありません。特に9月18日~28日は、一部の環境のデータに限られます。
■ 観測された攻撃の流れ
観測した攻撃の一例では、攻撃者はまずSQLインジェクション(入力欄などに不正なデータベース命令を紛れ込ませる攻撃)によって、ログイン認証の回避や情報の窃取ができないかを探っていました。認証を回避できないことを確認すると、攻撃者があらかじめ作成していたとみられるアカウントでログインし、ログイン後の画面や機能の中で改めてSQLインジェクションが可能かを探索していました。
これらが成功しないことが分かると、サイトの機能そのものに狙いを移す動きが見られました。たとえば、ポイントが貯まる仕組みを持つサイトでは、他の利用者のポイントを窃取できないかを探る動きを確認しています。
表1:観測された攻撃の流れ(一例)
| 段階 | 観測された動き |
|---|---|
| 1. 認証の回避 | SQLインジェクションでログイン認証を回避できないか、情報を窃取できないかを探索 |
| 2. 正規ログイン | 回避できないと分かると、攻撃者が事前に作成していたとみられるアカウントでログイン |
| 3. ログイン後の探索 | ログイン後の機能で、改めてSQLインジェクションが可能かを探索 |
| 4. 機能の悪用 | ポイント制度のあるサイトでは、他の利用者のポイントを窃取できないかを探索 |
| 5. 撤退 | 一通り試し終えると執拗には攻撃せずに引き上げる。別の日に同じサイトを攻撃する動きは確認されていない |
■ 約40分間で326のIPアドレスを使い分け
この攻撃では、攻撃者が複数のIPアドレスを使い分けていることが分かりました。その数は、約40分間で326にのぼります。IPアドレスは異なっていても、リクエストの中で同一の識別子が使い回されていたことから、当社ではこれらを同一の攻撃者によるものと判断しています。
さらに、これらのIPアドレスから約40分間に1,200件を超えるアクセスが行われる攻撃を、複数回確認しています。人の手による操作とは考えにくい規模です。一方で、攻撃ツールで見られるような短時間の大量アクセスや、一定の規則に沿った機械的な動きは見られませんでした。
また、複数のサイトを横断して調査したところ、同じIPアドレスが当社の観測範囲で同時に複数のサイトを攻撃している様子は見受けられませんでした。このことから、一連の攻撃は単一の攻撃者によるものである可能性が高いと考えられます。
■ サイトごとに異なる攻撃手法
同一の攻撃者とみられる一方で、攻撃の仕方はサイトによって大きく異なっていました。SQLインジェクションの自動検査ツールとして知られる「sqlmap」を使う場合もあれば、コマンドラインからHTTPリクエストを送る「curl」や、スマートフォンアプリの開発に使われるプログラミング言語「Dart」の通信機能を使った攻撃の試行も観測しています。
観測されたUser-Agent(通信元のソフトウェアを示す情報)には、Windows上のブラウザやAndroid端末、スマートフォンアプリを装うものも含まれていました。標的のサイトやその提供形態(Webサイト、スマートフォンアプリ向けAPIなど)に合わせて、手段を切り替えている可能性が示唆されます。観測されたUser-Agentの例は「■ 観測された指標」に掲載しています。
■ 数値では測りにくい点
AIエージェントによる攻撃の可能性
今回の攻撃で特徴的なのは、一つひとつのレスポンスを判断しながら次の手を選んでいるような動きです。人の手では難しい量のアクセスでありながら、ツールのような規則性がなく、認証回避が失敗すればログインを試み、それも失敗すれば機能の悪用に切り替えるなど、状況に応じて行動を変えています。こうした特徴から、当社ではAIエージェントまたはそれに近い仕組みによる攻撃である可能性があると考えています。
なお、これは観測された振る舞いからの推測であり、AIの利用を直接示す痕跡を確認したものではありません。マクニカ社も、AIが使われたことを示すログや痕跡は確認されていないとしつつ、AIによって攻撃者の調査が高速化することへの懸念を示しています(※2)。
アクセス数の多さだけでは気づきにくい
今回の攻撃は、1つのIPアドレスあたりのアクセス数が少なく、短時間で一通り試すと引き上げられ、同じサイトに日を改めて現れる動きも確認されていません。そのため、特定のIPアドレスからのアクセス数や、ツール特有のパターンに頼った監視だけでは見逃すおそれがあります。
■ 攻撃者の目的
認証の回避や情報窃取の探索に加え、ポイントのように金銭的な価値に直結する機能やAPI(システム間で機能やデータをやり取りする窓口)の脆弱性を探っていたことから、情報窃取と金銭的な利益の獲得が主な狙いであると推測しています。
■ 相次ぐ不正アクセス事案について
JPCERT/CCは2026年10月8日、2026年9月前後から国内組織で不正アクセスによる個人情報などの漏えいが相次いでいるとして注意喚起を公開しました(※1)。確認されている攻撃手法として、既知の脆弱性の探索・悪用、公開されているスマートフォンアプリの解析などを通じたAPI経由の不正操作、BIツール「Metabase」の脆弱性(CVE-2026-72898)の悪用を挙げています。
マクニカ社も2026年10月7日、WEBシステムからの情報漏えい事案に関する分析を公開しました(※2)。国内法人のWEBシステムからの個人情報漏えいの公表件数は、2026年は10月6日時点で119件にのぼり、特定の企業を狙ったものではなく、公開されているWEBシステムへの無差別な攻撃の可能性が高いとしています。今回当社が観測した攻撃も、認証やAPIの不備を広く探る点で、両者が示す傾向と共通しています。
■ 推奨する対応
- 通常と異なるHTTPレスポンスコードの偏りを確認する
攻撃者はさまざまなリクエストを試すため、正常応答(200)以外の4xx系・5xx系のレスポンスが普段より増えることがあります。こうしたレスポンスが頻出している時間帯がないかを調べ、当たりをつけて重点的に確認することが、調査の最初の一歩として有効です。たとえば、アクセス過多を示す429を返しているリクエストがどのような内容かも、調査の観点の一つになります。
- レスポンスサイズの違いに注目する
認証APIなどでは、成功時・失敗時に決まったサイズのレスポンスが返ることがあります。それと異なるサイズのレスポンスが返っているリクエストは、攻撃の影響を受けている可能性があります。また、通常ではありえない大きさのレスポンスが返っている場合も、情報が引き出されている可能性があるため、より詳細な調査をお勧めします。
- 公開された指標とログを照合する
本レポートやJPCERT/CC、マクニカ社が公開しているIPアドレス・User-Agent・JA4 fingerprintなどを、自組織のアクセスログと照合してください。ただし、これらは正規の利用者と重なる場合もあるため、該当するアクセスがあったことだけで被害を判断せず、前後のリクエストやレスポンスとあわせて確認することが重要です。
- API・認証機能のアクセス制御と回数制限を点検する
ログイン後の機能も含め、すべてのAPIでサーバー側の権限確認が行われているか、ポイントの付与・移動など金銭的価値に関わる機能で他の利用者のデータを操作できないかを点検してください。単位時間あたりのリクエスト数の上限設定も、短時間の大量アクセスへの備えとして有効です(※1)。
- 脆弱性の解消とWAFによる防御を組み合わせる
SQLインジェクションの根本的な対策は、アプリケーション側で入力値を安全に扱う実装にすることです。あわせて、脆弱性診断(公開されない管理機能を含む)や既知の脆弱性へのパッチ適用を行い、WAFで攻撃リクエストを遮断する多層的な対策をとることが推奨されます。
■ 観測された指標
以下は、今回の調査で当社が観測した指標の例です。いずれも正規の利用者が使っている可能性があるため、ログ調査の手がかりとして活用し、遮断等の判断は前後の通信内容とあわせて行ってください。
表2:調査の起点としたIPアドレス(マクニカ社公開)
| IPアドレス | 備考 |
|---|---|
210.149.87[.]120 |
マクニカ社が「重点的に確認するIPアドレス」として公開 |
69.10.51[.]162 |
マクニカ社が「重点的に確認するIPアドレス」として公開 |
表3:観測しているUser-Agentの例
| User-Agent |
|---|
curl/7.81.0 |
Dart/3.11 (dart:io) |
Dalvik/2.1.0 |
Dalvik/2.1.0 (Linux; U; Android 13; SM-S918B Build/TP1A.220624.014) |
sqlmap/1.10.9#pip (https://sqlmap.org) |
Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 Chrome/120 Safari/537.36 |
Mozilla/5.0 |
Mozilla/5.0 (Linux; Android 13; SM-G991B Build/TP1A.220624.014; wv) AppleWebKit/537.36 (KHTML, like Gecko) Version/4.0 Chrome/110.0.5481.153 Mobile Safari/537.36 Device/Samsung,SM-G991B,13 MEApp/3.0.8 |
EmoPar/13.2.13 (Linux; U; Android 14; SH-51B Build/UKQ1.231003.002) |
表4:観測しているJA4 fingerprintの例
※ JA4 fingerprint:暗号化通信(TLS)の開始時に送られる情報から、通信元のソフトウェアの特徴を表した値
| JA4 fingerprint |
|---|
t13d3113h2_e8f1e7e78f70_ce5650b735ce |
t13d1813h1_85036bcba153_d339722ba4af |
t13i3112h2_e8f1e7e78f70_ce5650b735ce |
t12d280700_d943125447b4_3c5a66c06c35 |
t13d4312h1_c7886603b240_b26ce05bbdd6 |
t13d311100_e8f1e7e78f70_24695f2957a7 |
■ 緊急セキュリティ相談窓口について
当社では、国内企業で情報漏えいやサイバー攻撃の被害が相次いでいることを受け、2026年10月6日に「緊急セキュリティ相談窓口」を開設しました(※3)。本レポートで紹介した指標に該当するアクセスがあった場合など、不正アクセスへの対応にお困りの際は、初動の相談・調査を無償で承っています。システム環境の調査や攻撃ログの分析、脆弱性・設定不備の確認、WAFによる仮想パッチの検討などに対応します。
 お問い合わせ:https://lp.cscloud.co.jp/csc/emergency/
■ 参考情報
(※1)直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030). JPCERT/CC、2026年10月8日
(※2)相次ぐWEBシステムからの情報漏洩事案について. 株式会社マクニカ セキュリティ研究センター、2026年10月7日
(※3)相次ぐ企業の情報漏えい・サイバー攻撃を受け、「緊急セキュリティ相談窓口」を開設. 株式会社サイバーセキュリティクラウド、2026年10月6日
■ 謝辞
本調査は、JPCERT/CC、株式会社マクニカおよび関係者の皆さまが公開してくださった情報をもとに実施することができました。貴重な情報をご提供いただいたことに、この場を借りて御礼申し上げます。
■ 更新履歴
2026年10月9日:初版公開
株式会社サイバーセキュリティクラウド(https://www.cscloud.co.jp)
所在地:〒141-0021 東京都品川区上大崎3-1-1 JR東急目黒ビル13階
代表者:代表取締役社長 兼 CEO 小池敏弘
設立:2010年8月
「世界中の人々が安心安全に使えるサイバー空間を創造する」をミッションに掲げ、世界有数のサイバー脅威インテリジェンスを駆使したWebアプリケーションのセキュリティサービスを軸に、脆弱性情報収集・管理ツールやクラウド環境のフルマネージドセキュリティサービスを提供している日本発のセキュリティメーカーです。私たちはサイバーセキュリティにおけるグローバルカンパニーの1つとして、サイバーセキュリティに関する社会課題を解決し、社会への付加価値提供に貢献してまいります。
【免責事項】
本情報は、公開情報および当社調査に基づき、情報提供を目的として作成したものです。内容については可能な限り正確性の確保に努めておりますが、その完全性を保証するものではなく、今後の状況により変更となる場合があります。対応にあたっては、各公式情報等もあわせてご確認の上、ご判断ください。