
ニュース
- お知らせ
Share


【注意喚起】PHPの重大な脆弱性「php2shell(CVE-2026-109618/CVE-2026-109619)」について
公開日:2026年10月22日
株式会社サイバーセキュリティクラウド
2026年10月21日夜(日本時間)、PHP開発チームから、外部からサーバー上で不正なプログラムを実行されるおそれがある重大な脆弱性2件(CVE-2026-109618/CVE-2026-109619、通称「php2shell」)の詳細が公表され、修正版が公開されました。(https://www.php.net/archive/2026.php#2026-10-21-5 )
PHPを利用するWebサイトやサービスの管理者の皆様に、利用環境への影響を確認し、速やかに修正版へ更新することを推奨します。
WAFを導入している場合も、PHPの更新が必要です。 WAFは攻撃のリスクを下げる補完的な対策であり、脆弱性そのものを修正するものではありません。
まず実施していただきたいこと
- PHPを利用しているか、バージョンは何かを確認する(委託先がある場合は委託先にも確認)
- PHPを修正版へ更新する ― 唯一の確実な対策です
- すぐに更新できない場合は、公式情報に沿って暫定策を講じる
- WAFの対策状況・設定と、不審な挙動がないかを確認する
1.脆弱性の概要と想定される影響
今回の脆弱性は、WebサイトやWebサービスの動作に使われるPHPに存在します。悪用されると、ログインなどの認証を経ずに、攻撃者が外部からサーバー上で任意のコードを実行できるおそれがあります。深刻度は、2件ともCVSS v4.0で最も高い区分である「Critical」(9.2/10.0)と評価されています。
| CVE番号 | 内容 | 深刻度 |
| CVE-2026-109618 | メモリ不足(OOM)時の処理で、初期化途中の内部データが有効なものとして扱われてしまう不具合 | CVSS v4.0:9.2(Critical) |
| CVE-2026-109619 | 解放済みの内部状態が、同じワーカーが処理する次のリクエストで使われてしまう不具合(Session Upload Progress機能が攻撃経路の一つ) | CVSS v4.0:9.2(Critical) |
PHP開発チームは、PHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境を広く対象として、直ちに更新するよう呼びかけています。特にApache mod_phpでは、アプリケーションのコードが動く前に攻撃が成立することが実証されています。
2.PHPを利用する皆様にお願いしたいこと
① 利用環境を確認し、修正版へ更新する
自社のWebサイトやサービスでPHPを利用しているか、利用中のバージョンに修正が適用されているかをご確認ください。運用・保守を外部に委託している場合は、委託先に影響の有無と対応状況を確認してください。
| 利用している系列 | 今回の脆弱性を修正したバージョン |
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1/8.0/7.4 | 通常の更新提供は終了。ソースコードに適用する修正パッチのみ例外的に公開 |
Linuxディストリビューションや保守ベンダーが提供するPHPを利用している場合は、各提供元の情報に従って修正済みパッケージを適用してください。PHP 8.1以前をご利用の場合は、提供元による修正の有無を確認し、サポート中のバージョンへの移行をご検討ください。
② すぐに更新できない場合は、公式情報に沿って暫定策を講じる
直ちに更新できない場合は、システム管理者や運用・保守の委託先と相談し、PHP開発チームが示す暫定策の適用をご検討ください。公式情報で示されている暫定策の一例は以下のとおりです。
- Session Upload Progress機能の無効化(session.upload_progress.enabled=0)
- PHP 8.5の場合、fatal_error_backtraces の無効化(fatal_error_backtraces=0)
- リクエストサイズの制限(post_max_size の縮小)
いずれも設定箇所やワーカーの再起動など、適用条件があります。具体的な設定方法は、PHP公式のセキュリティアドバイザリ(https://www.php.net/archive/2026.php#2026-10-21-5)をご確認ください。
ただし、設定変更で防げる攻撃経路には限りがあり、完全な対策にはなりません。暫定策を講じた場合も、修正版への更新を進めてください。
③ WAFの対策状況と設定を確認する
WAFを利用している場合は、本脆弱性に対するルールの提供状況と、ご利用環境への適用状況をご確認ください。
あわせて、WAFが検査できるサイズの上限を超えるリクエストについても、対策状況を確認してください。遮断設定を変更する際は、ファイルアップロードなど正常な通信への影響を確かめる必要があります。
CSCのサービスをご利用のお客様は、「4. CSCのサービスをご利用のお客様へ」をご確認ください。
④ 不審な挙動がないか確認する
アクセスログやPHPのエラーログを確認し、通常では想定されない大きさのリクエストや、処理時間が極端に長いリクエスト、異常なエラーがないか点検してください。
不審な点がある場合は、システム管理者や運用・保守の委託先に相談し、サーバー上のファイルの改ざんや不審な通信の有無も含めて調査してください。なお、攻撃の痕跡を確実に判定する方法は現時点では確立されておらず、ログに異常が見当たらないことだけで、安全とは判断できません。
3.当社で観測している状況
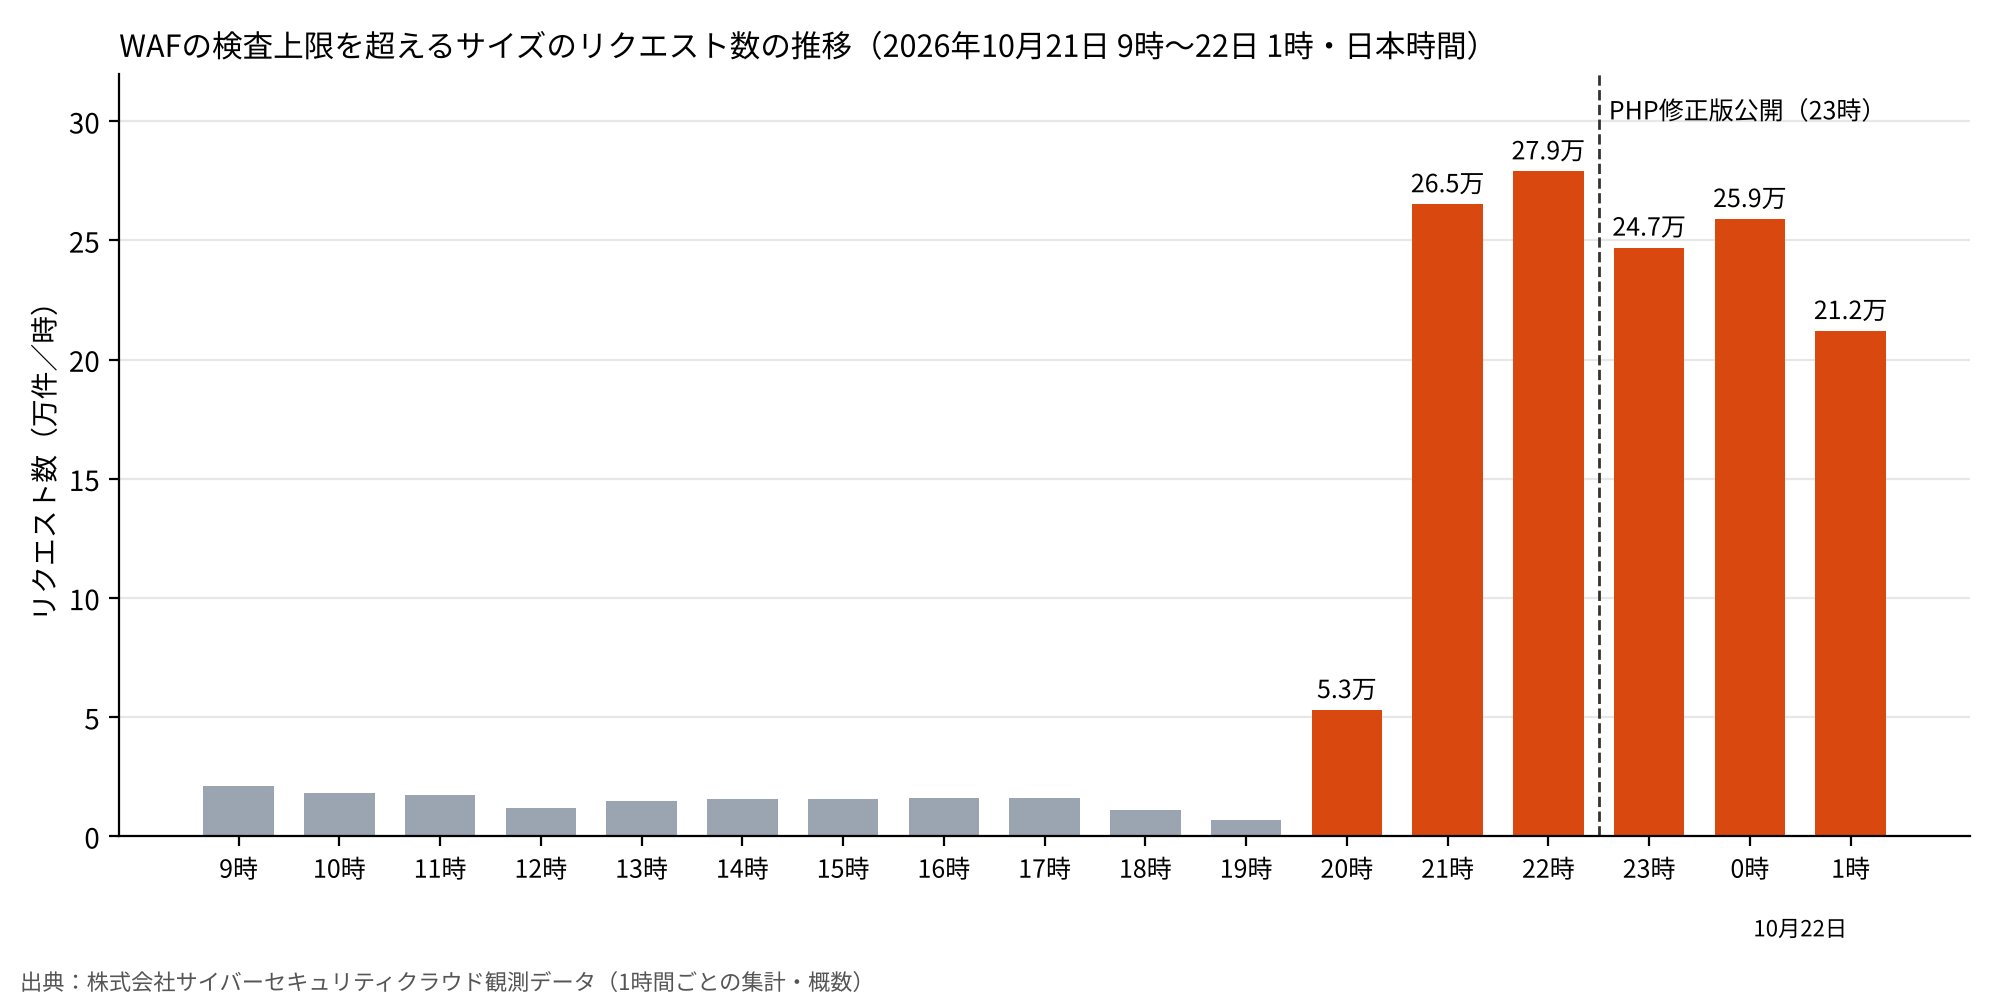
修正版の公開前から、本脆弱性を狙ったとみられる通信を観測しています。
また、当社の観測範囲では、10月21日20時頃から、WAFが検査できるサイズの上限を超えるリクエストが急増しました。21時以降は1時間あたり20万件を超え、同日日中(1時間あたり約1万~2万件)の10倍以上の水準となっています。
これらのリクエストが、すべて本脆弱性を狙ったものとは断定できません。 ただし、PHP開発チームはCVE-2026-109618の緩和策としてリクエストサイズの制限を挙げており、サイズの大きなリクエストは本脆弱性の悪用手法に関係しうるものです。CSCでは、本脆弱性との関連を含めて、引き続き調査・監視を進めています。
4.当社サービスをご利用のお客様へ
『攻撃遮断くん』『WafCharm』『Cyber Security Cloud Managed Rules for AWS WAF』では、本脆弱性を狙った攻撃に使われる特徴的なリクエストを遮断する対応を実施しており、対応後、該当するリクエストが遮断されていることを確認しています。
サービスごとの対応状況や、お客様側で確認・実施いただきたい内容(WafCharmにおけるサイズ超過リクエストへのルール設定など)は、各サービスのお知らせをご確認ください。
- 『攻撃遮断くん』の対応状況:https://www.shadan-kun.com/news/20261022-1
- 『WafCharm』の対応状況:https://www.wafcharm.com/jp/news/20261022-1/
- 『Cyber Security Cloud Managed Rules for AWS WAF』の対応状況:https://www.wafcharm.com/en/managed-rules/support/
ただし、WAFによる対策は修正版を適用するまでの暫定的な緩和策です。攻撃手法の変形によって検知を回避される可能性もあるため、当社サービスをご利用の場合も、PHPの利用状況を確認し修正版への更新をお願いいたします。
参考情報
- PHP公式:セキュリティアドバイザリ
- CVE-2026-109618:PHP公式GitHubアドバイザリ
- CVE-2026-109619:PHP公式GitHubアドバイザリ
CSCは今後も新たな脆弱性に迅速に対応し、お客様のWebサービスの安全を守ってまいります。
※本お知らせは2026年10月22日時点の情報に基づいています。新たな情報が判明した場合は、随時更新します。