
お知らせ
NEWS
2026.10.19
- プレスリリース
【レポート】「対策しているつもり」の罠 〜事業者の誤解が招く 2026 年・セキュリティ 5 大死角〜 Web・EC サイト運営に関わる 500 名への調査で判明したセキュリティ運用と AI リスク対応の実態
1. 調査実施の目的背景
デジタル庁が掲げる「デジタルの日 / デジタル月間」を迎え、企業の DX 推進に加え、業務やサービスにおける「生成 AI・AI エージェント」の活用が広がっています。しかしその一方で、サイバー攻撃の手口は日々進化・巧妙化しており、IPA(情報処理推進機構)の「情報セキュリティ 10 大脅威」や各省庁のガイドラインでも指摘される通り、企業の Web システムやサプライチェーンを取り巻くセキュリティリスクへの継続的な対応が求められています。
セキュリティツールの導入や生成 AI の活用が進む一方で「ツールを導入しているから大丈夫」「生成 AI を利用できているから問題ない」といった「安全神話(思い込み)」に陥ることで、導入後の設定・運用の見直しや、AI の利用形態に応じたセキュリティ対策が十分に行われない懸念があります。本調査では、こうした「対策しているつもり」の裏側に潜む運用・管理上の課題を明らかにすることを目的としました。
本調査は、一般社団法人サイバーセキュリティ連盟が会員企業とともに目指す「日本の Web・EC 環境の安全性向上」の一環として、同連盟の運営会員企業(株式会社イーシーキューブ、かっこ株式会社、サイバーコマンド株式会社、株式会社サイバーセキュリティクラウド)が企画・調査設計を取りまとめ、全国の Web サイト・Web サービスの運営・管理に関わる 500 名を対象に実施いたしました。
2. 調査結果のポイント
1.【クラウド・WAF 領域】セキュリティ製品は「導入後の運用・見直し」に課題
利用中のセキュリティ製品について、設定・ルールを最後に見直した時期が「1 年以上前」は 21.4 %、「導入以来実施していない」は 9.6 %、「分からない」は 19.6 %。導入後の継続的な見直しや運用状況の把握が課題として浮かび上がった。
2.【EC・オープンソース領域】アップデートをすぐに行わない理由は「カスタマイズ(26.3 %)」「予算不足(20.0 %)」「表示崩れ懸念(19.2 %)」
自社で「実際に不審コード埋め込みや情報漏洩被害に遭った」と回答した人は 15.0 %、「身近で被害事例を聞いた」は 35.0 %となり、合わせて 50.0 %が自社または身近な企業での被害を認識している。
3.【人材・インシデント領域】約 6 割が取引先のセキュリティ対策を「必要に応じて把握したい」、44.4 %が今後の業務増加を予想
自社のセキュリティ運用業務を行っている回答者の 66.5 %が、取引先のセキュリティ対策状況を「必要に応じて把握したい」と回答。
4.【不正ログイン・決済領域】不正ログインの実被害または大量の不正ログイン試行を経験した回答者は 57.4 %。実被害経験者のうち、事後対応費用が 1,000 万円以上となった回答者は 17.1 %
実際に不正ログイン等の被害を経験した回答者のうち、事後対応費用が「100 万円以上」だった割合は 60.9 %。さらに従業員 1,000 名以上で実被害を経験した回答者では「500 万円以上」が 61.6 %を占める。
5.【生成 AI・最新トレンド】AI セキュリティ対策は企業規模で大きな差。ルール整備率は従業員 1,000 名以上で 50.9 %、49 名以下では 15.2 %
生成 AI・AI エージェントの利用にあたり、従業員 1,000 名以上の企業ではルール整備や入力制限などの多角的な対策が進む一方、49 名以下の企業ではルール整備率が 15.2 %にとどまるなど、企業規模によって AI セキュリティ対策の実施率に大きな差が見られた。
3. 調査結果の詳細報告および解説
死角 ①:クラウド・Web サイト運用の死角
〜ツール導入で安心する「お守り化」と広がる AI 利用のセキュリティギャップ〜
今回の調査で、利用しているセキュリティ製品の設定やルールの見直し時期について尋ねたところ、「1 年以上前」が 21.4 %、「導入以来実施していない」が 9.6 %、「分からない」が 19.6 %となりました。
また、企業規模別では、従業員 49 名以下の企業において「導入以来実施していない」が 37.9 %となるなど、企業規模によっても差が見られました。
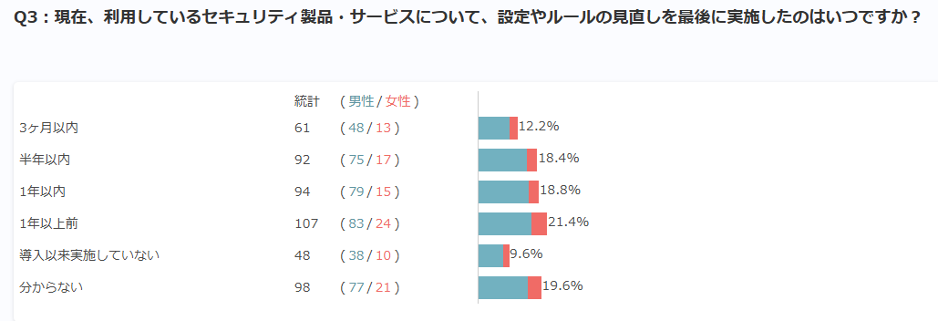
考察:セキュリティ製品は、導入するだけでなく、その後も利用環境や脅威の変化に応じて設定・ルールを継続的に確認・見直すことが重要です。今回の結果からは、一定数の企業で設定の見直しが長期間行われていない、または見直し状況そのものが把握されていない実態が確認されました。
死角 ②:EC サイト・プラットフォーム保守の死角
〜「動いているから触らない」塩漬け運用が招く偽決済画面・情報漏洩の恐怖〜
EC サイトのシステムやプラグインのアップデート(脆弱性対応)を「すぐに行わない理由」としては、「独自カスタマイズをしているため簡単に行えない(26.3 %)」が最も多く、次いで「予算がない(20.0 %)」、「表示崩れや機能不全の懸念(19.2 %)」でした。また、プラグインの脆弱性等に関する自社での被害経験や身近な被害事例については、15.0 %が「自社で実際に被害に遭った」、35.0 %が「身近で被害事例を聞いた」と回答しています。
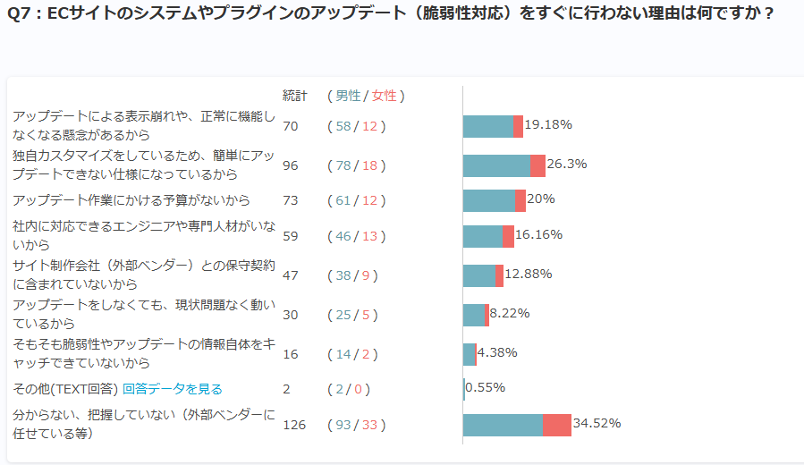
考察:画面が崩れるのが怖い、カスタマイズしているから触れないという現在の安定稼働を優先する判断が、結果としてアップデートを遅らせる一因となっていることがうかがえます。脆弱性が残る CMS やプラグインは、不正コードや偽決済画面の挿入、情報漏洩等につながるおそれがあるため、継続的なアップデートや公式サポート等を活用した保守体制の整備が重要です。
死角 ③:セキュリティ人材とサプライチェーンの死角
〜増大する運用負荷と約 6 割が感じる「取引先対策把握」の必要性〜
取引先のセキュリティ対策状況を把握する必要性について尋ねたところ、全体の 57.6 %が「必要に応じて把握したい」と回答しました。自社のセキュリティ運用業務を行っている回答者に限ると、その割合は 66.5 %(121 / 182 名)となっています。一方で、今後のセキュリティ運用業務の変化については、全体の 44.4 %(従業員 1,000 名以上では 52.6 %)が「対応すべき業務は増えていく」と回答しています。
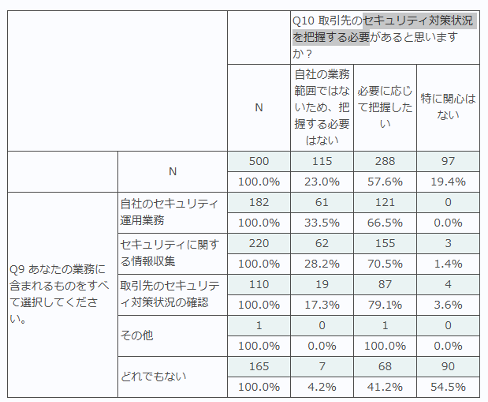
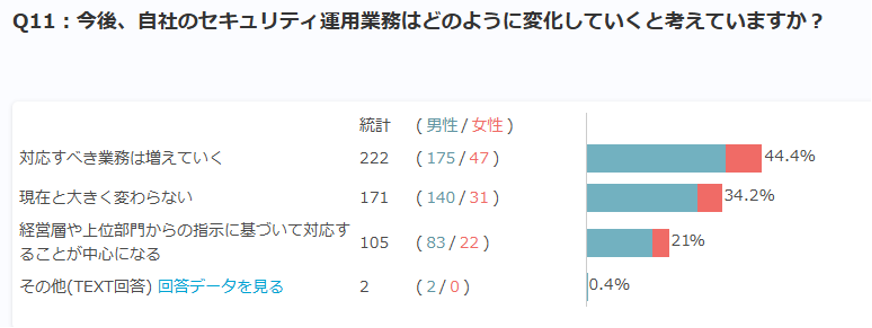
考察:取引先のセキュリティ対策状況を「必要に応じて把握したい」と回答した割合は 57.6 %、自社でセキュリティ運用を担う層では 66.5 %に上りました。一方で、44.4 %(従業員 1,000 名以上では 52.6 %)が今後「対応すべき業務は増えていく」と見ており、自社の運用だけでも負担が高まるなか、取引先まで目配りする余力をどう確保するかが課題といえます。
取引先の状況把握を個々の担当者に委ねるだけでは、業務負荷が高まる中で継続的な確認が難しくなる可能性があります。平時から取引先管理を含むセキュリティガバナンスを整備し、役割や確認範囲を明確にするとともに、担当者だけでなく従業員全体のセキュリティに関する理解を高める教育を進めることが重要です。
死角 ④:不正ログインと事後コストの死角
〜不正ログインの実被害・大量試行の実態と事後対応費用の負担状況〜
第三者による不正ログイン(リスト型攻撃等)や情報流出の被害について尋ねたところ、「実際に被害に遭った」が 21.0 %、「被害は未確認だが大量の不正試行(予兆)を検知した」が 36.4 %となり、合わせて 57.4 %が、不正ログインによる実被害または大量の不正ログイン試行を経験したと回答しています。 さらに、被害発覚後の事後対応費用(フォレンジック調査、謝罪対応、システム改修、人件費等)については、実際に被害に遭った回答者のうち、17.1 %が「1,000 万円以上」と回答しました。また、従業員 1,000 名以上で実被害を経験した回答者では、61.6 %が「500 万円以上」と回答しています。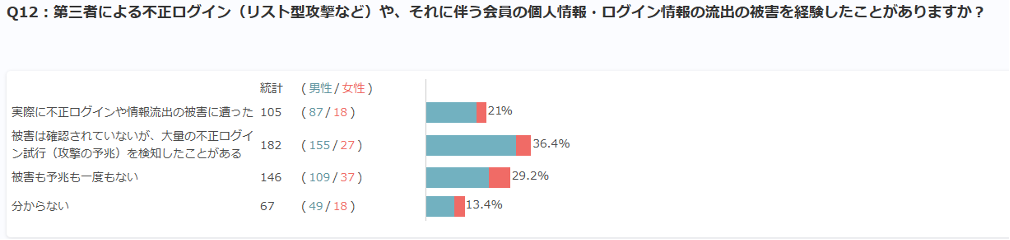
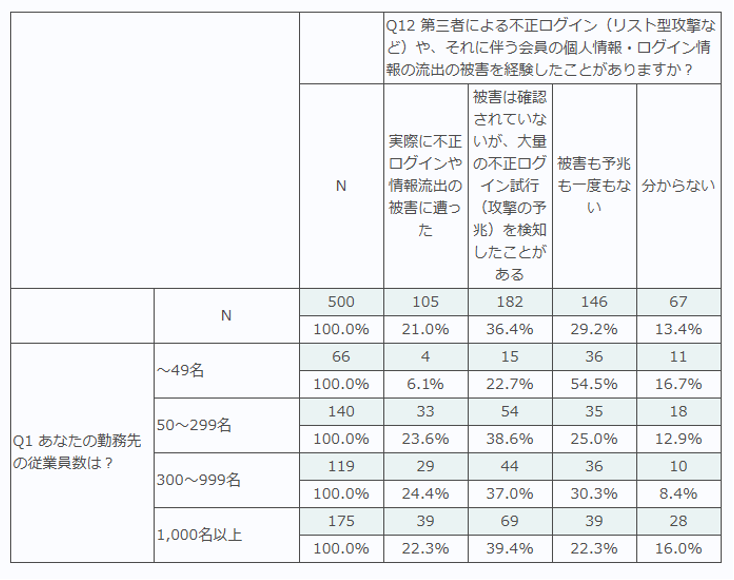
考察:本調査では、不正ログインによる実被害または大量の不正ログイン試行を経験した回答者が 57.4 %となりました。また、実被害経験者の中には、原因究明やフォレンジック調査、システム修復、顧客・関係者対応等に 1,000 万円以上の費用を要したケースも確認されています。被害発生時の経営・業務への影響を踏まえ、多要素認証や不審なアクセスの検知・監視など、不正ログインによる被害を未然に防ぐための対策を継続的に講じることが重要です。
死角 ⑤:生成 AI・AI エージェント利用に潜む「最新トレンドの死角」
〜企業規模で差が見られる AI セキュリティ対策〜
生成 AI や AI エージェントの利用・導入に伴うセキュリティ対策の実施状況を企業規模別に見ると、1,000 名以上の企業では「社内ルール・ガイドラインの整備」が 50.9 %に達し、入力データの制限(44.0 %)や AI アプリケーションの脆弱性診断(34.9 %)など、複数の対策が実施されています。
一方、49 名以下の企業ではルール整備率が 15.2 %、50 〜 299 名では 28.6 %となりました。また、49 名以下では 40.9 %が「生成 AI・AI エージェントを利用・導入していない」と回答しています。AI の利用状況とセキュリティ対策の実施率の双方で、企業規模による差が見られる結果となりました。
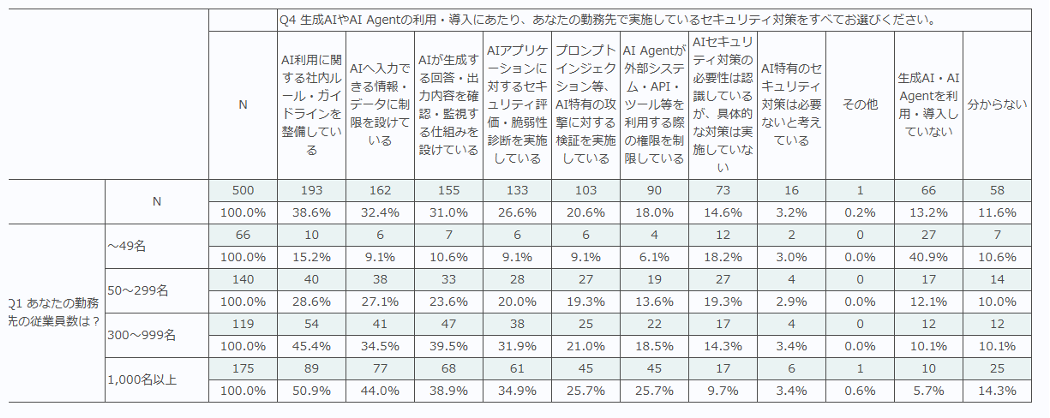
考察:生成 AI・AI エージェントに関するセキュリティ対策は、企業規模によって実施状況に大きな差が見られました。従業員規模が大きい層で対策実施率が比較的高い一方、49 名以下や 50 〜 299 名の層では、ルール整備や技術的なセキュリティ検証の実施率が相対的に低い結果となりました。
また、1,000 名以上の企業においても、AI アプリケーションの脆弱性診断は 34.9 %、プロンプトインジェクション等の AI 特有の攻撃に対する検証は 25.7 %にとどまっており、企業規模を問わず、AI の利用形態に応じた技術的なセキュリティ対策を検討する余地があることがうかがえます。
4. 総括・まとめ
本調査からは、セキュリティ製品導入後の継続的な見直し・運用、EC サイト等の脆弱性対応、取引先を含むセキュリティ管理、不正ログインへの対応、生成 AI・AI エージェントのセキュリティ対策など、Web・EC サイト運営を取り巻く複数の課題が確認されました。
特に、セキュリティ対策は「導入して終わり」ではなく、環境や脅威の変化に応じて継続的に見直すこと、また生成 AI・AI エージェントについては企業規模による対策状況の差を踏まえながら、利用形態に応じた対策を進めることが重要です。
一般社団法人サイバーセキュリティ連盟からの 5 つの提言
2026 年以降の Web・EC サイト運営において、当連盟の加盟企業をはじめとする全国の事業者は、以下の包括的アプローチへ舵を切ることがより一層求められます。
- インフラ・アクセスの継続的監視(クラウド / WAF): ツールを「入れっぱなし」にせず、変化する脅威や利用環境に応じて設定・ルールを継続的に見直し、必要な運用・チューニングを行うこと。
- 安全なプラットフォームと最新化(EC / オープンソース): 改ざんやスキミング等のリスクを低減するため、保守契約や公式サポートを活用し、セキュリティアップデートや脆弱性対応を継続的に実施すること。
- 体制構築とサプライチェーン管理(人材 / インシデント): 平時からセキュリティガバナンスを整備し、取引先を含むセキュリティ状況の把握・確認の仕組みを構築するとともに、担当者だけでなく従業員全体のセキュリティに関する理解を高める教育を進めること。
- 取引の安全確認とリスクの予防投資(不正アクセス / 決済): 被害発生後に多額の対応費用が生じる可能性を踏まえ、多要素認証、不審なアクセスの検知・監視など、不正ログイン等の被害を未然に防ぐための対策を整備すること。
- 安全なAI活用のためのガイドライン策定とセキュリティ格差の解消(生成 AI / AI エージェント): AI 利用ルールや入力制限等のガバナンス対策に加え、AI アプリケーションの脆弱性診断や AI 特有の攻撃に対する検証など、利用形態に応じた技術的対策を進め、企業規模を問わず AI セキュリティ対策全体の底上げを図ること。
当連盟では、今後も会員企業の皆様とともに、日本の Web・EC 事業者が安心・安全にビジネスを展開できるよう、啓発活動、情報発信および関係企業・団体との連携を通じ、サイバーセキュリティ対策の普及・向上に努めてまいります。
調査概要
調査方法:インターネット調査
調査対象:全国の Web サイト・Web サービスの運営・管理に関与、または業務上その状況を把握している方
有効回答数:500 名
調査実施日:2026年10月1日
調査主体:一般社団法人サイバーセキュリティ連盟
※ 複数回答設問は回答割合の合計が 100 %を超える場合があります。
※ 各回答割合は小数点以下を四捨五入しているため、合計が 100 %にならない場合があります。
※ 本調査は回答者ベースの集計です。本文中の割合は、回答者が勤務先の状況について回答した結果であり、企業数そのものの構成比を示すものではありません。
お問い合わせCONTACT
当連盟に関するお問い合わせは、
一般社団法人サイバーセキュリティ連盟の
事務局までお問合せ下さい。
事務局:contact@cs-a.or.jp
■お問い合わせ内容
- サイバーセキュリティ連盟への入会希望
- 活動に関するお問い合わせ
- 報道関係のお問い合わせ
- その他